
Lažne NFC i QR naljepnice: kako prepoznati prijevaru
Lažne NFC i QR naljepnice na parkomatima, punjačima i stolovima vode na phishing stranice. Saznajte stvarni rizik, znakove upozorenja i što učiniti ako ste već platili.
Većina prijevara s NFC i QR kodovima zapravo je prilično niskotehnološka. Netko zalijepi lažnu NFC naljepnicu ili isprintani QR kod preko pravog ili odmah do njega, a poveznica vodi na lažnu stranicu za plaćanje. Sama naljepnica ne može hakirati vaš telefon. Opasnost je u broju kartice ili lozinki koje upišete na toj stranici, pa je najvažnija navika jednostavna: provjerite poveznicu prije nego što platite.
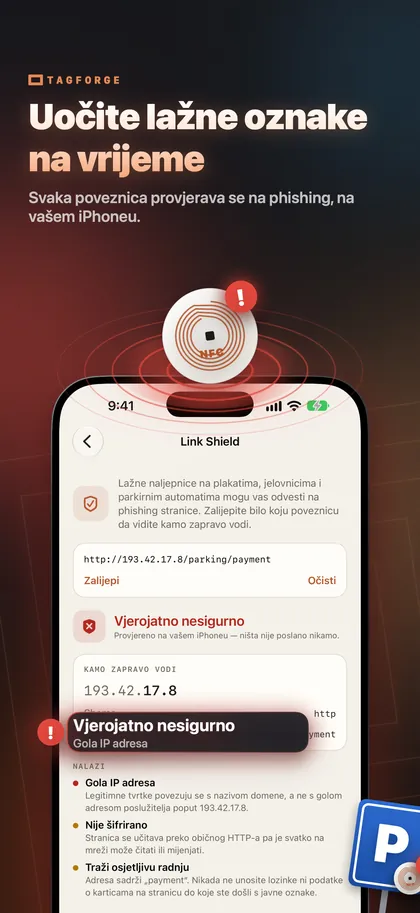
Kako funkcionira zamjena naljepnice
Prijevara ima četiri koraka:
- Prevarant upiše poveznicu na stranicu koju on kontrolira na jeftinu NFC naljepnicu ili je isprinta kao QR kod.
- Nalijepi naljepnicu preko pravog taga ili koda, ili odmah do njega, često s natpisom poput „Prislonite za plaćanje” ili „Skenirajte za plaćanje ovdje”.
- Stranica oponaša izgled pravog davatelja usluge: logo, boje, ponekad čak i cijene.
- Upišete podatke kartice. Prevarant ih sada ima, a vaše parkiranje ili punjenje i dalje nije plaćeno.
Neke lažne stranice traže i lozinku ili vas pokušaju nagovoriti da instalirate konfiguracijski profil ili aplikaciju. Nikada ništa ne instalirajte s stranice do koje ste došli preko javne naljepnice.
Mitovi i činjenice
Evo što na iPhoneu zaista vrijedi.
- Mit: dodirom taga netko može hakirati moj telefon. Čitanje taga samo po sebi ne može ništa instalirati niti uzeti podatke iz telefona. Tag samo preda poveznicu ili podatke, a iOS vas pita prije nego što ih otvori.
- Mit: tag može skinuti novac s mog telefona. Naljepnica ne može izvući podatke kartice iz vašeg iPhonea. Novac gubite tek kad netko upiše podatke kartice na lažnu stranicu.
- Mit: poveznice s tagova otvaraju se same. Uz pozadinsko čitanje (iPhone XS / XR i noviji), iPhone prikaže obavijest i ništa se ne otvara dok je ne dodirnete. U našem vodiču NFC na iPhoneu objašnjavamo kako radi pozadinsko čitanje.
- Mit: trebao bih isključiti NFC. Na iPhoneu ne postoji prekidač za uključivanje/isključivanje NFC‑a i ne treba vam. Rizik je u poveznici, ne u radiju.
- Mit: QR kodovi su sigurniji od NFC‑a, ili obratno. Oboje su samo način za isporuku poveznice, a lažna naljepnica radi jednako za oba. Pogledajte NFC i QR kodovi za ostale razlike.
Gdje se pojavljuju lažne naljepnice
Prevaranti biraju mjesta na kojima ljudi očekuju da će brzo platiti i ne gledaju detaljno:
- Parkomati i naplatni automati. Naljepnica koja nudi „plaćanje mobitelom” tipičan je primjer.
- Punjači za električna vozila. Kod koji obećava brzi početak punjenja i plaćanja.
- Stolovi u restoranima. Lažni meni ili kod za „plaćanje za stolom” zalijepljen preko restoranskog koda.
- Plakati i letci. Popusti, karte ili nagradne igre koje vode na stranicu za plaćanje ili prijavu.
Prije nego što prislonite telefon ili skenirate, pogledajte samu naljepnicu. Budite oprezni ako stoji preko drugog koda ili taga, ne poravnava se s natpisom, ima odljepljene rubove ili koristi drugačiji stil tiska ili boju od ostatka uređaja. Dva koda ondje gdje očekujete jedan također su upozorenje. Ako na natpisu piše „plaćanje samo u službenoj aplikaciji ili na automatu”, vjerujte natpisu, ne naljepnici.
Popis za provjeru: znakovi upozorenja u poveznici
Poveznica vam otkriva više od naljepnice. Provjerite je prije nego što je otvorite, i ponovno prije nego što išta upišete na stranici.
Popis za provjeru poveznice
- Gola IP adresa. Pravi poslovni subjekt koristi naziv domene, ne broj poput 203.0.113.7.
- Obični http. Adresa počinje s http umjesto https, pa veza nije šifrirana.
- Slični znakovi. Slova iz druge abecede koja oponašaju poznato ime.
- Znak @ u adresi. Preglednik ignorira sve prije znaka @. U https://cityparking.example@pay-now.example/pay stvarno odredište je pay-now.example.
- Skraćivač poveznica. Kratka poveznica sa servisa za skraćivanje skriva konačno odredište.
- Neobičan završetak domene. Završetak koji ne odgovara davatelju usluge ili državi razlog je da pogledate detaljnije.
- Preuzimanje. Stranica želi da instalirate konfiguracijski profil (.mobileconfig) ili instalacijsku datoteku aplikacije.
- Zahtjev za podatke kartice ili lozinku. I prava stranica za plaćanje traži podatke kartice, zato ovdje stanite i potvrdite da ste na službenoj stranici davatelja usluge. Ako niste sigurni, sami upišite adresu davatelja ili koristite njegovu službenu aplikaciju.
Što učiniti ako ste već platili
Reagirajte brzo, ovim redoslijedom:
- Nazovite svoju banku ili izdavatelja kartice. Koristite broj na kartici ili u aplikaciji banke, nikad broj s lažne stranice. Zamolite da blokiraju karticu i ospore plaćanje.
- Promijenite svaku lozinku koju ste upisali, na pravoj stranici i svugdje gdje koristite istu lozinku.
- Uklonite sve što ste instalirali. Obrišite konfiguracijski profil u Settings > General > VPN & Device Management i izbrišite svaku aplikaciju koju vas je stranica natjerala da instalirate.
- Platite stvarnu naknadu. Lažna stranica nije platila vaše parkiranje ili punjenje. Platite kroz službenu aplikaciju ili na automatu kako biste izbjegli kaznu.
- Prijavite naljepnicu. Fotografirajte naljepnicu i njezinu lokaciju. Obavijestite davatelja usluge ili restoran da je uklone i prijavite prijevaru policiji.
- Pratite izvatke sljedećih tjedana zbog uplata koje ne prepoznajete.
Kako provjeriti poveznicu taga u TagForgeu
TagForge uključuje Link Shield, koji prije otvaranja provjerava poveznicu tražeći tehničke znakove upozorenja s popisa: gole IP adrese, obični http, slične znakove, pravi host skriven iza znaka @, skraćivače poveznica, neobične završetke domena i rizična preuzimanja. Provjera se u potpunosti izvršava na iPhoneu. Ništa se ne šalje nigdje, pa radi i bez internetske veze.
Za provjeru taga:
- Otvorite TagForge i dodirnite gumb za skeniranje na kartici Skeniraj.
- Primaknite gornji rub iPhonea tagu. Dometa je samo oko 1–4 cm.
- Aplikacija dekodira svaki zapis na tagu i prikaže cijelu poveznicu. Ništa se još ne otvara.
- Dodirnite Open. Link Shield najprije prikaže svoj rezultat, sa svim znakovima upozorenja koje je našao.
- Ako navede znakove upozorenja, nemojte nastaviti. Umjesto toga platite kroz službenu aplikaciju ili na automatu.
Za provjeru poveznice iz poruke, e‑pošte ili web‑stranice, kopirajte je, otvorite Tools → Link Shield i zalijepite je.
Znajte ograničenja. Link Shield čita poveznicu, ne stranicu iza nje. Nova prijevarna stranica s https i normalnim završetkom domene može proći sve provjere. Čist rezultat znači „nisu pronađeni znakovi upozorenja”, ne „sigurno je upisati broj kartice”.
Ako vodite posao koji koristi tagove, zaštitite ih tako da ih nitko ne može prepisati i redovito provjeravajte ima li preko njih zalijepljenih naljepnica. Evo kako zaključati ili zaštititi lozinkom NFC tag.
FAQ
Može li NFC tag hakirati moj telefon?
Ne. Čitanje taga samo po sebi ne može ništa instalirati niti uzeti podatke iz telefona. Tag preda poveznicu ili podatke, a iOS pita prije otvaranja. Rizik je u stranici iza poveznice i u onome što tamo upišete.
Je li sigurno skenirati NFC tagove na javnim mjestima?
U pravilu da, ako se prema poveznici odnosite oprezno. Provjerite adresu prije nego što je otvorite i ne upisujte podatke kartice ili lozinke na stranici do koje ste došli s javne naljepnice, osim ako ste sigurni da je riječ o službenoj stranici.
Kako mogu prepoznati lažni QR kod na parkomatu?
Pazite na naljepnicu preko drugog koda, odljepljene rubove ili stil tiska koji ne odgovara ostatku parkomata. Usporedite adresu s onom na službenoj web‑stranici ili u aplikaciji davatelja usluge. Ako ste u dvojbi, platite na automatu ili u službenoj aplikaciji.
Trebam li isključiti NFC na iPhoneu da bih bio siguran?
Ne možete, jer iPhone nema prekidač za uključivanje/isključivanje NFC‑a, a i ne treba vam. Pozadinsko čitanje samo prikazuje obavijest i ništa se ne otvara dok je ne dodirnete.