
Hamis NFC- és QR-matricák: így szúrd ki a csaló tageket
Hamis NFC- és QR-matricák parkolóautomatákon, töltőkön és asztalokon adathalász oldalakra visznek. Lásd a valós kockázatot, a jeleket és a teendőket fizetés után.
A legtöbb NFC- és QR-kódos csalás nagyon egyszerű. Valaki egy hamis NFC-címkét vagy nyomtatott QR-kódot ragaszt a valódi helyére vagy mellé, és a hivatkozás egy hamis fizetési oldalra vezet. Maga a tag nem tudja feltörni a telefonodat. A veszélyt az a kártyaszám vagy jelszó jelenti, amit azon az oldalon begépelsz, ezért a legfontosabb szokás egészen egyszerű: fizetés előtt nézd meg a linket.
Hogyan működik a matrica-csere
A csalás négy lépésből áll:
- A csaló egy általa működtetett oldal hivatkozását írja rá egy olcsó NFC-matricára, vagy QR-kódként kinyomtatja.
- A matricát ráragasztja az eredeti tagre vagy kódra, vagy közvetlenül mellé, gyakran olyan felirattal, mint „Érintsd a fizetéshez” vagy „Beolvasás, fizetés itt”.
- Az oldal lemásolja a valódi szolgáltató kinézetét: a logót, a színeket, néha még az árakat is.
- Te megadod a kártyaadatokat. A csaló már birtokában van ezeknek, a parkolásod vagy töltésed pedig továbbra sincs rendezve.
Egyes hamis oldalak jelszót is kérnek, vagy megpróbálnak konfigurációs profilt vagy appot telepíttetni veled. Soha ne telepíts semmit olyan oldalról, ahová nyilvános matricáról jutottál el.
Tévhitek és tények
iPhone-on ez a valóság.
- Tévhit: egy tag érintése feltöri a telefonomat. Egy tag beolvasása önmagában nem tud semmit telepíteni és adatot sem tud leolvasni a telefonról. A tag csak egy linket vagy adatot ad át, és az iOS megkérdez, mielőtt megnyitná.
- Tévhit: egy tag pénzt tud levenni a telefonomról. Egy matrica nem tud kártyaadatokat kiszedni az iPhone-ból. Akkor veszítesz pénzt, amikor valaki hamis oldalon begépeli a kártyaadatokat.
- Tévhit: a tagekről érkező linkek maguktól megnyílnak. Háttérben történő beolvasásnál (iPhone XS / XR és újabb) az iPhone egy értesítést jelenít meg, és semmi sem nyílik meg, amíg rá nem bökök. Az NFC iPhone-on útmutatónk részletesen elmagyarázza, hogyan működik a háttérben történő beolvasás.
- Tévhit: ki kell kapcsolnom az NFC-t. iPhone-on nincs NFC be/ki kapcsoló, és nincs is rá szükség. A kockázat maga a link, nem a rádió.
- Tévhit: a QR-kódok biztonságosabbak, mint az NFC, vagy fordítva. Mindkettő csak egy link átadásának módja, és a hamis matrica ugyanúgy működik mindkettőnél. Az egyéb különbségekről lásd: NFC vs QR kódok.
Hol jelennek meg a hamis matricák
A csalók olyan helyeket választanak, ahol az emberek gyors fizetésre számítanak, és nem nézik meg alaposan, mit olvasnak be:
- Parkolóautomaták és fizetőhelyek. Tipikus példa a „telefonos fizetés” feliratú matrica.
- Elektromosautó-töltők. Egy kód, ami gyors indítást és fizetést ígér a töltéshez.
- Éttermek asztalai. Egy hamis étlap vagy „asztalnál fizetés” kód, amit az étterem saját kódjára ragasztanak.
- Plakátok és szórólapok. Kedvezmények, jegyek vagy nyereményjátékok, amelyek valójában fizetési vagy bejelentkezési oldalra visznek.
Mielőtt érintesz vagy beolvasol, nézd meg magát a matricát. Légy óvatos, ha egy másik kód vagy tag tetején ül, nem esik egy vonalba a táblával, felpöndörödött a széle, vagy más a betűtípusa, színe, mint a gép többi részének. Ha egy helyen kettő kód van, ahol egyre számítanál, az is figyelmeztető jel. Ha egy tábla azt írja, hogy „csak a hivatalos appban vagy az automatánál fizess”, a táblának higgy, ne a matricának.
Ellenőrzőlista: figyelmeztető jelek a linkben
A link többet elárul, mint a matrica. Nyisd meg csak azután, hogy ránéztél, és az oldalon gépelés előtt is ellenőrizd újra.
Link-ellenőrzőlista
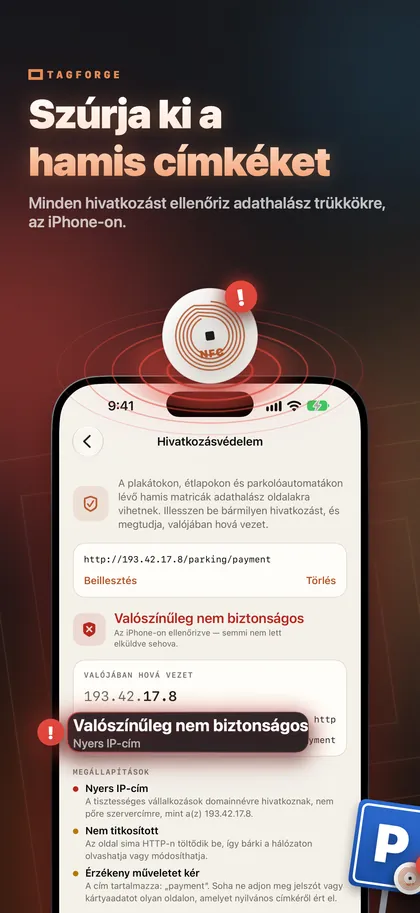
- Nyers IP-cím. Egy valódi cég domainnevet használ, nem pedig olyan számot, mint 203.0.113.7.
- Sima http. A cím http-vel kezdődik https helyett, vagyis a kapcsolat nincs titkosítva.
- Megtévesztően hasonló karakterek. Más ábécék betűi, amelyek egy ismert névre hasonlítanak.
- @ jel a címben. A böngésző figyelmen kívül hagyja az @ jel előtti részt. A https://cityparking.example@pay-now.example/pay címnél a valódi oldal a pay-now.example.
- Linkrövidítő. Linkrövidítő szolgáltatásból származó rövid link elrejti a végső céloldalt.
- Szokatlan domainvégződés. Olyan végződés, ami nem illik a szolgáltatóhoz vagy az országhoz – ilyenkor érdemes jobban megnézni.
- Letöltés. Az oldal konfigurációs profilt (.mobileconfig) vagy appcsomagot akar telepíttetni.
- Kártyaadat- vagy jelszókérés. Egy valódi fizetési oldal is kér kártyaadatokat, ezért itt állj meg, és ellenőrizd, hogy biztosan a szolgáltató hivatalos oldalán vagy-e. Ha bizonytalan vagy, írd be magad a szolgáltató címét, vagy használd a hivatalos appját.
Mit tegyél, ha már fizettél
Cselekedj gyorsan, ebben a sorrendben:
- Hívd fel a bankodat vagy a kártyakibocsátót. A kártyán lévő vagy a banki appban található telefonszámot használd, soha ne a hamis oldal számát. Kérd a kártya letiltását és a vitatott tranzakció kivizsgálását.
- Változtass meg minden megadott jelszót, a valódi oldalon és mindenhol, ahol ugyanazt a jelszót használod.
- Távolíts el mindent, amit telepítettél. Töröld a konfigurációs profilt a Beállítások > Általános > VPN és eszközfelügyelet menüpontban, és törölj minden appot, amit az oldal telepíttetett veled.
- Fizesd be a valódi díjat. A hamis oldal nem fizette be a parkolást vagy a töltést. A hivatalos appban vagy az automatánál fizess, hogy elkerüld a bírságot.
- Jelentsd a matricát. Készíts fényképet a matricáról és a helyszínéről. Értesítsd az üzemeltetőt vagy az éttermet, hogy el tudják távolítani, és jelentsd a csalást a rendőrségen.
- Figyeld a számlakivonataidat a következő hetekben, nem ismert tételek után kutatva.
Hogyan ellenőrizd egy tag linkjét a TagForge-dzsal
A TagForge tartalmazza a Hivatkozásvédelmet, amely a megnyitás előtt átnézi a linket az ellenőrzőlistában szereplő technikai figyelmeztető jelek után kutatva: nyers IP-címek, sima http, megtévesztően hasonló karakterek, @ mögé rejtett valódi host, linkrövidítők, szokatlan domainvégződések és kockázatos letöltések. Az ellenőrzés teljes egészében az iPhone-on fut. Semmi sem kerül elküldésre sehova, így internetkapcsolat nélkül is működik.
Egy tag ellenőrzéséhez:
- Nyisd meg a TagForge-ot, és koppints a beolvasás gombra a Beolvasás lapon.
- Tartsd az iPhone felső élét a taghez. A hatótáv csak nagyjából 1–4 cm.
- Az app kiolvassa a tag minden rekordját, és megjeleníti a teljes linket. Még semmi sem nyílik meg.
- Koppints a Megnyitás gombra. A Hivatkozásvédelem először az eredményét mutatja, az összes talált figyelmeztető jellel.
- Ha figyelmeztetéseket látsz, ne menj tovább. Fizess inkább a hivatalos appban vagy az automatánál.
Üzenetben, e-mailben vagy weboldalon kapott linkhez másold ki a címet, menj a Eszközök → Hivatkozásvédelem menüpontra, és illeszd be.
Ismerd a korlátokat. A Hivatkozásvédelem a linket olvassa, nem a mögötte lévő oldalt. Egy új csaló oldal https-szel és normális domainvégződéssel minden ellenőrzésen átmehet. A „tiszta” eredmény azt jelenti: „nem találtunk figyelmeztető jelet”, nem azt, hogy „biztonságos kártyaszámot megadni”.
Ha olyan vállalkozást vezetsz, ahol tageket használsz, védd meg őket, hogy senki ne tudja felülírni, és rendszeresen ellenőrizd, nem ragasztottak-e rájuk matricákat. Itt láthatod, hogyan kell lezárni vagy jelszóval védeni egy NFC taget.
GYIK
Feltörheti az NFC tag a telefonomat?
Nem. Egy tag beolvasása önmagában nem tud semmit telepíteni és adatot sem tud leolvasni a telefonról. A tag egy linket vagy adatot ad át, és az iOS megkérdezi, mielőtt megnyitná. A kockázat a link mögötti oldal, és az, amit ott begépelsz.
Biztonságos nyilvános helyen NFC tageket beolvasni?
Általában igen, ha magát a linket óvatosan kezeled. Nézd meg a címet, mielőtt megnyitod, és ne adj meg kártyaadatokat vagy jelszót olyan oldalon, ahová nyilvános matricáról jutottál, hacsak nem vagy biztos benne, hogy a hivatalos oldalra kerültél.
Honnan tudom, hogy hamis a parkolóautomatán lévő QR-kód?
Keresd, hogy egy másik kód tetejére ragasztott matrica-e, fel van-e pöndörödve a széle, vagy eltér-e a nyomat stílusa az automata többi részétől. Hasonlítsd össze a címet a szolgáltató hivatalos weboldalával vagy appjával. Ha bizonytalan vagy, fizess az automatánál vagy a hivatalos appban.
Kikapcsoljam az NFC-t az iPhone-omon, hogy biztonságban legyek?
Nem tudod, mert iPhone-on nincs NFC be/ki kapcsoló, és nincs is rá szükség. Háttérben történő beolvasásnál csak egy értesítés jelenik meg, és semmi sem nyílik meg, amíg rá nem koppintasz.