
Nhãn NFC và mã QR giả: Cách nhận diện lừa đảo
Nhãn NFC và mã QR giả trên máy đỗ xe, trạm sạc và bàn ăn dẫn tới trang lừa đảo thanh toán. Tìm hiểu rủi ro thật, dấu hiệu cảnh báo và cách xử lý nếu bạn đã trả tiền.
Hầu hết các vụ lừa đảo bằng NFC và mã QR đều rất “thô sơ”. Ai đó dán một nhãn NFC giả hoặc in một mã QR giả đè lên hoặc cạnh mã thật, và đường dẫn sẽ đưa bạn tới một trang thanh toán giả mạo. Bản thân nhãn đó không thể hack điện thoại của bạn. Nguy hiểm nằm ở số thẻ hoặc mật khẩu bạn gõ vào trên trang đó, nên thói quen quan trọng nhất rất đơn giản: kiểm tra đường link trước khi thanh toán.
Thủ đoạn tráo nhãn diễn ra như thế nào
Một vụ dán nhãn giả thường có bốn bước:
- Kẻ lừa đảo ghi một đường link tới trang do chúng kiểm soát lên một nhãn NFC rẻ tiền, hoặc in nó thành mã QR.
- Chúng dán nhãn đó đè lên nhãn hoặc mã thật, hoặc ngay cạnh, thường kèm biển như “Chạm để thanh toán” hay “Quét để trả tiền tại đây”.
- Trang giả sao chép giao diện của đơn vị vận hành thật: logo, màu sắc, đôi khi cả bảng giá.
- Bạn nhập thông tin thẻ. Kẻ lừa đảo có được các thông tin đó, còn phí đỗ xe hoặc sạc của bạn thì vẫn chưa được thanh toán.
Một số trang giả còn hỏi mật khẩu hoặc cố dụ bạn cài một cấu hình cấu hình (configuration profile) hoặc một app. Tuyệt đối không cài bất cứ thứ gì từ một trang mà bạn truy cập thông qua nhãn dán nơi công cộng.
Hiểu lầm và sự thật
Dưới đây là những gì thực sự đúng trên iPhone.
- Hiểu lầm: chạm vào thẻ là có thể bị hack điện thoại. Đọc một thẻ không thể tự ý cài gì lên máy hay lấy dữ liệu từ điện thoại. Thẻ chỉ đưa cho bạn một đường link hoặc dữ liệu, và iOS luôn hỏi trước khi mở.
- Hiểu lầm: thẻ có thể tự rút tiền từ điện thoại. Một nhãn dán không thể hút thông tin thẻ trong iPhone của bạn. Bạn chỉ mất tiền khi tự tay nhập thông tin thẻ vào một trang giả.
- Hiểu lầm: link từ thẻ tự động mở. Với tính năng đọc ở nền (background reading, iPhone XS / XR trở lên), iPhone chỉ hiện thông báo, và sẽ không mở gì cho tới khi bạn chạm vào. Hướng dẫn NFC trên iPhone giải thích chi tiết cách hoạt động của đọc ở nền.
- Hiểu lầm: nên tắt NFC đi. iPhone không có công tắc bật/tắt NFC, và bạn cũng không cần. Rủi ro nằm ở đường link, không phải ở sóng radio.
- Hiểu lầm: mã QR an toàn hơn NFC, hoặc ngược lại. Cả hai chỉ là cách chuyển một đường link, và nhãn dán giả hoạt động y hệt với cả hai. Xem NFC so với mã QR để biết thêm các điểm khác biệt khác.
Những nơi thường xuất hiện nhãn giả
Kẻ lừa đảo chọn những chỗ người ta muốn thanh toán nhanh và ít để ý:
- Máy trả tiền đỗ xe, trạm thanh toán. Nhãn dán kiểu “trả bằng điện thoại” là ví dụ điển hình.
- Trạm sạc xe điện (EV). Mã hứa hẹn cho bạn cách bắt đầu sạc và thanh toán thật nhanh.
- Bàn trong nhà hàng. Mã menu hoặc “thanh toán tại bàn” giả dán đè lên mã của nhà hàng.
- Áp phích, tờ rơi. Khuyến mãi, vé hoặc quay số trúng thưởng dẫn tới trang thanh toán hoặc đăng nhập.
Trước khi chạm hoặc quét, hãy nhìn kỹ chính cái nhãn. Cẩn thận nếu nó nằm chồng lên mã hoặc thẻ khác, lệch vị trí so với biển chỉ dẫn, mép bị bong tróc, hoặc kiểu in/màu sắc khác hẳn phần còn lại của máy. Hai mã ở nơi lẽ ra chỉ có một cũng là dấu hiệu bất thường. Nếu trên biển ghi “chỉ thanh toán trong ứng dụng chính thức hoặc tại máy”, hãy tin biển báo, đừng tin nhãn dán.
Danh sách kiểm: dấu hiệu cảnh báo trong đường link
Đường link “nói” nhiều hơn cái nhãn. Hãy kiểm tra đường link trước khi mở, và kiểm tra lại lần nữa trước khi gõ bất cứ thứ gì trên trang.
Danh sách kiểm đường link
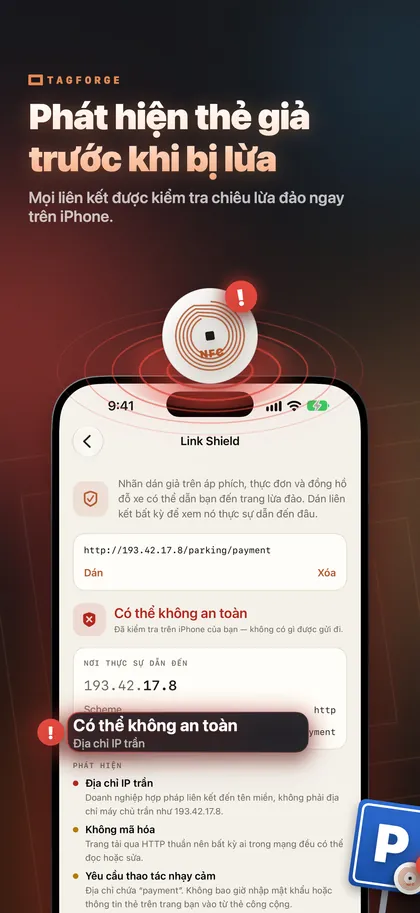
- Địa chỉ IP trần. Doanh nghiệp thật dùng tên miền, không dùng chuỗi số như 203.0.113.7.
- http thuần. Địa chỉ bắt đầu bằng http thay vì https, nghĩa là kết nối không được mã hóa.
- Ký tự giống nhau. Các chữ cái từ bảng chữ cái khác bắt chước tên quen thuộc.
- Dấu @ trong địa chỉ. Trình duyệt bỏ qua mọi thứ trước dấu @. Trong https://cityparking.example@pay-now.example/pay, trang thật là pay-now.example.
- Trình rút gọn link. Link ngắn từ dịch vụ rút gọn link che giấu đích đến cuối cùng.
- Đuôi tên miền lạ. Đuôi tên miền không khớp với đơn vị vận hành hoặc quốc gia là lý do để soi kỹ hơn.
- Yêu cầu tải về. Trang muốn bạn cài một cấu hình (.mobileconfig) hoặc gói cài app.
- Yêu cầu thông tin thẻ hoặc mật khẩu. Trang thanh toán thật cũng sẽ hỏi thông tin thẻ, nên hãy dừng lại và xác nhận rằng bạn đang ở đúng trang chính thức của đơn vị vận hành. Nếu không chắc, tự gõ địa chỉ của đơn vị hoặc dùng app chính thức của họ.
Phải làm gì nếu bạn đã lỡ thanh toán
Hãy hành động nhanh, theo thứ tự sau:
- Gọi cho ngân hàng hoặc đơn vị phát hành thẻ. Dùng số ở trên thẻ hoặc trong ứng dụng ngân hàng, tuyệt đối không dùng số lấy từ trang giả. Yêu cầu khóa thẻ và khiếu nại giao dịch.
- Đổi mọi mật khẩu bạn đã nhập, trên trang chính thức và ở mọi nơi bạn dùng lại mật khẩu đó.
- Gỡ mọi thứ bạn đã cài. Xóa cấu hình trong Cài đặt > Cài đặt chung > Quản lý VPN & Thiết bị, và xóa mọi app mà trang đó bắt bạn cài.
- Thanh toán lại phí thật. Trang giả không hề trả tiền đỗ xe hoặc sạc cho bạn. Hãy thanh toán qua app chính thức hoặc ngay tại máy để tránh bị phạt.
- Báo nhãn giả. Chụp ảnh nhãn và vị trí dán. Báo cho đơn vị vận hành hoặc nhà hàng để họ gỡ bỏ, và báo vụ lừa đảo cho công an.
- Theo dõi sao kê trong vài tuần tới để phát hiện giao dịch lạ.
Cách kiểm tra link trên thẻ bằng TagForge
TagForge có sẵn Link Shield, công cụ kiểm tra đường link trước khi bạn mở, dựa trên các dấu hiệu kỹ thuật trong danh sách kiểm: địa chỉ IP trần, http thuần, ký tự giống nhau, tên máy chủ thật bị che sau dấu @, trình rút gọn link, đuôi tên miền bất thường và các tải về rủi ro. Việc kiểm tra diễn ra hoàn toàn trên iPhone. Không có gì được gửi đi đâu, nên vẫn hoạt động cả khi không có kết nối mạng.
Để kiểm tra một thẻ:
- Mở TagForge và chạm nút quét trong thẻ Quét.
- Đưa cạnh trên iPhone của bạn lại gần thẻ. Tầm quét chỉ khoảng 1–4 cm (dưới 1,5 inch).
- App giải mã mọi bản ghi trên thẻ và hiển thị đầy đủ đường link. Chưa có gì được mở lúc này.
- Chạm Mở. Link Shield sẽ hiển thị kết quả trước, cùng từng dấu hiệu cảnh báo mà nó tìm thấy.
- Nếu có cảnh báo, đừng tiếp tục. Hãy thanh toán bằng app chính thức hoặc ngay tại máy.
Để kiểm tra một link từ tin nhắn, email hoặc trang web, hãy sao chép link đó, vào Công cụ → Link Shield rồi dán vào.
Hãy hiểu giới hạn. Link Shield đọc đường link, không đọc nội dung trang phía sau. Một trang lừa đảo mới với https và đuôi tên miền trông “bình thường” có thể qua hết mọi bước kiểm tra. Kết quả “sạch” nghĩa là “không tìm thấy dấu hiệu cảnh báo”, chứ không phải “an toàn để nhập số thẻ”.
Nếu bạn là doanh nghiệp sử dụng nhãn, hãy bảo vệ chúng để không ai có thể ghi đè, và thường xuyên kiểm tra xem có nhãn dán đè lên không. Đây là cách khóa hoặc đặt mật khẩu bảo vệ một thẻ NFC.
Câu hỏi thường gặp
Thẻ NFC có thể hack điện thoại của tôi không?
Không. Đọc thẻ không thể tự cài gì lên máy hay lấy dữ liệu từ điện thoại. Thẻ chỉ gửi cho bạn một đường link hoặc dữ liệu, và iOS sẽ hỏi trước khi mở. Rủi ro nằm ở trang phía sau đường link và những gì bạn gõ vào đó.
Quét thẻ NFC nơi công cộng có an toàn không?
Thông thường là có, miễn là bạn cẩn trọng với đường link. Kiểm tra địa chỉ trước khi mở, và đừng nhập thông tin thẻ hay mật khẩu trên một trang bạn truy cập từ nhãn dán nơi công cộng trừ khi bạn chắc chắn đó là trang chính thức.
Làm sao biết mã QR trên máy đỗ xe là giả?
Hãy xem có nhãn dán chồng lên mã khác, mép bong tróc, hoặc kiểu in không khớp với phần còn lại của máy hay không. So sánh địa chỉ với trang web hoặc app chính thức của đơn vị vận hành. Nếu không chắc, hãy thanh toán ngay tại máy hoặc trong app chính thức.
Tôi có nên tắt NFC trên iPhone để an toàn hơn không?
Bạn không thể, vì iPhone không có công tắc bật/tắt NFC, và bạn cũng không cần. Tính năng đọc ở nền chỉ hiển thị thông báo, và sẽ không mở gì cho tới khi bạn chạm vào.