
Falske NFC- og QR-klistermærker: Sådan spotter du snyd
Falske NFC- og QR-klistermærker på standere, ladere og borde fører til phishing-sider. Se den reelle risiko, faresignalerne og hvad du gør, hvis du har betalt.
De fleste NFC- og QR-snyd er lavteknologiske. Nogen sætter et falsk NFC-mærke eller en printet QR-kode hen over eller ved siden af den rigtige, og linket fører til en falsk betalingsside. Mærket kan ikke hacke din telefon. Faren er kortnummeret eller adgangskoden, du skriver på den side, så den vigtigste vane er enkel: tjek linket, før du betaler.
Sådan fungerer et klistermærkeskift
Snyden har fire trin:
- Svindleren lægger et link til en side, de kontrollerer, på et billigt NFC-klistermærke eller printer det som en QR-kode.
- De sætter klistermærket hen over det rigtige mærke eller den rigtige kode – eller lige ved siden af – ofte med et skilt som "Betal med telefon" eller "Scan og betal her".
- Siden kopierer udseendet fra den rigtige udbyder: logo, farver og nogle gange endda priser.
- Du indtaster dine kortoplysninger. Svindleren har dem nu, og din parkering eller opladning er stadig ikke betalt.
Nogle falske sider beder også om en adgangskode eller prøver at få dig til at installere en konfigurationsprofil eller en app. Installer aldrig noget fra en side, du er kommet til via et offentligt klistermærke.
Myter og fakta
Her er, hvad der faktisk gælder på iPhone.
- Myte: at holde telefonen hen til et mærke kan hacke min telefon. At læse et mærke kan ikke i sig selv installere noget eller hente data fra telefonen. Mærket giver kun et link eller data videre, og iOS spørger, før noget åbnes.
- Myte: et mærke kan trække penge fra min telefon. Et klistermærke kan ikke hive kortoplysninger ud af din iPhone. Penge går tabt, når nogen taster kortoplysninger ind på en falsk side.
- Myte: links fra mærker åbner af sig selv. Med baggrundslæsning (iPhone XS / XR og nyere) viser iPhone en besked, og intet åbnes, før du trykker på den. Vores guide til NFC på iPhone forklarer, hvordan baggrundslæsning fungerer.
- Myte: jeg bør slå NFC fra. Der findes ikke en tænd/sluk-kontakt til NFC på iPhone, og du har ikke brug for en. Risikoen er linket, ikke radioen.
- Myte: QR-koder er sikrere end NFC – eller omvendt. Begge er måder at levere et link på, og et falsk klistermærke virker på samme måde for begge. Se NFC vs QR codes for de øvrige forskelle.
Hvor falske klistermærker dukker op
Svindlere vælger steder, hvor folk forventer at kunne betale hurtigt og ikke kigger så nøje:
- P-automater og betalingsstandere. Et klistermærke, der tilbyder "betal med telefon", er et typisk eksempel.
- Ladestandere til elbiler. En kode, der lover en hurtig måde at starte opladning og betale på.
- Restaurantborde. En falsk menu eller "betal ved bordet"-kode sat oven på restaurantens egen kode.
- Plakater og flyers. Rabatter, billetter eller konkurrencer, der fører til en betalings- eller login-side.
Før du scanner eller holder telefonen hen til noget, så kig på selve klistermærket. Vær forsigtig, hvis det sidder oven på en anden kode eller et andet mærke, ikke flugter med skiltet, har kanter der løsner sig, eller bruger en anden skrifttype, trykstil eller farve end resten af automaten. To koder, hvor du forventer én, er også et advarselstegn. Hvis et skilt siger "betal kun i den officielle app eller på automaten", så stol på skiltet – ikke på klistermærket.
Tjekliste: faresignaler i linket
Linket fortæller dig mere end klistermærket. Tjek det, før du åbner det – og igen, før du skriver noget på siden.
Link-tjekliste
- Rå IP-adresse. En reel virksomhed bruger et domænenavn – ikke et tal som 203.0.113.7.
- Almindelig http. Adressen starter med http i stedet for https, så forbindelsen er ikke krypteret.
- Tegn, der ligner andre. Bogstaver fra andre alfabeter, der efterligner et velkendt navn.
- Et @ i adressen. Browseren ignorerer alt, der står før @. I https://cityparking.example@pay-now.example/pay er det reelle site pay-now.example.
- En linkforkorter. Et kort link fra en linkforkortelsestjeneste skjuler det endelige mål.
- En usædvanlig domæneendelse. En endelse, der ikke passer til udbyderen eller landet, er en grund til at se nærmere efter.
- En download. Siden vil have dig til at installere en konfigurationsprofil (.mobileconfig) eller en app-pakke.
- En anmodning om kortoplysninger eller en adgangskode. En ægte betalingsside beder også om kortoplysninger, så stop her og bekræft, at du er på udbyderens officielle site. Hvis du er i tvivl, så skriv udbyderens adresse selv eller brug deres officielle app.
Hvad gør jeg, hvis jeg allerede har betalt?
Reagér hurtigt – i denne rækkefølge:
- Ring til din bank eller kortudsteder. Brug nummeret på dit kort eller i din bankapp – aldrig et nummer fra den falske side. Bed dem spærrre kortet og gøre indsigelse mod betalingen.
- Skift alle adgangskoder, du har indtastet – både på det rigtige site og andre steder, hvor du bruger samme adgangskode.
- Fjern alt, du har installeret. Slet en konfigurationsprofil i Indstillinger > Generelt > VPN og enhedsadministration, og slet enhver app, siden fik dig til at installere.
- Betal det rigtige gebyr. Den falske side har ikke betalt for din parkering eller opladning. Betal via den officielle app eller på automaten for at undgå en bøde.
- Anmeld klistermærket. Tag et foto af klistermærket og stedet. Giv besked til udbyderen eller restauranten, så de kan fjerne det, og anmeld svindlen til politiet.
- Hold øje med dine kontoudtog de næste uger for betalinger, du ikke kan genkende.
Sådan tjekker du et mærkes link med TagForge
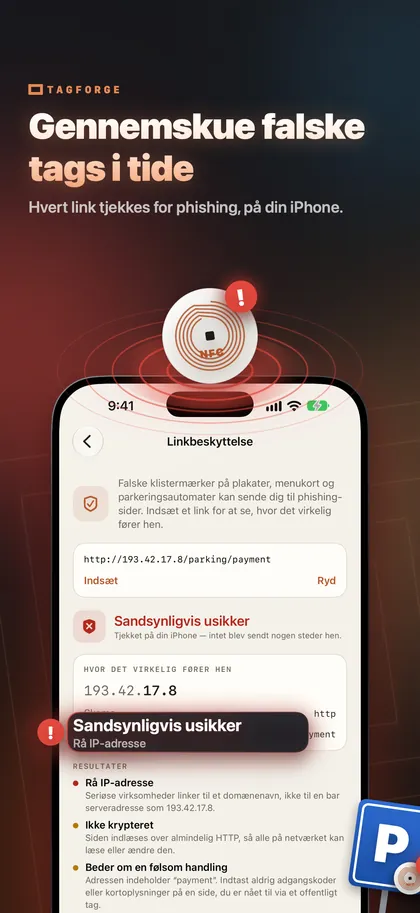
TagForge har Linkbeskyttelse, som tjekker et link for de tekniske faresignaler i tjeklisten, før du åbner det: rå IP-adresser, almindelig http, tegn, der ligner andre, et reelt værtsnavn skjult bag et @, linkforkortere, usædvanlige domæneendelser og risikable downloads. Tjekket kører udelukkende på iPhone. Intet sendes nogen steder hen, så det virker også uden internetforbindelse.
Sådan tjekker du et mærke:
- Åbn TagForge, og tryk på scan-knappen på fanen Scan.
- Hold den øverste kant af din iPhone hen til mærket. Rækkevidden er kun omkring 1–4 cm (under 1,5").
- Appen dekoder alle poster på mærket og viser det fulde link. Intet åbnes endnu.
- Tryk på Åbn. Linkbeskyttelse viser sit resultat først med alle de faresignaler, den fandt.
- Hvis den viser faresignaler, så gå ikke videre. Betal i stedet via den officielle app eller på automaten.
Vil du tjekke et link fra en besked, en mail eller et website, så kopier det, gå til Værktøjer → Linkbeskyttelse og indsæt det.
Kend begrænsningerne. Linkbeskyttelse læser linket – ikke siden bagved. Et nyt svindelsite med https og en normal domæneendelse kan gå igennem alle tjek. Et rent resultat betyder "ingen faresignaler fundet", ikke "sikkert at indtaste dit kortnummer".
Hvis du driver en virksomhed, der bruger mærker, så beskyt dem, så ingen kan overskrive dem, og tjek dem jævnligt for klistermærker ovenpå. Her kan du se, hvordan du låser eller adgangskodebeskytter et NFC-mærke.
FAQ
Kan et NFC-mærke hacke min telefon?
Nej. At læse et mærke kan ikke i sig selv installere noget eller hente data fra telefonen. Et mærke giver et link eller data videre, og iOS spørger, før noget åbnes. Risikoen er siden bag linket – og det, du skriver der.
Er det sikkert at scanne NFC-mærker i det offentlige rum?
Som regel ja, hvis du behandler linket med omtanke. Tjek adressen, før du åbner den, og indtast ikke kortoplysninger eller adgangskoder på en side, du er kommet til via et offentligt klistermærke, medmindre du er sikker på, at det er det officielle site.
Hvordan kan jeg se, om en QR-kode på en P-automat er falsk?
Kig efter et klistermærke oven på en anden kode, løse kanter eller en printstil, der ikke matcher automaten. Sammenlign adressen med udbyderens officielle website eller app. Er du i tvivl, så betal på automaten eller i den officielle app.
Skal jeg slå NFC fra på min iPhone for at være sikker?
Det kan du ikke, for iPhone har ingen tænd/sluk-kontakt til NFC – og du har ikke brug for en. Baggrundslæsning viser kun en besked, og intet åbnes, før du trykker på den.