
Väärennetyt NFC- ja QR-tarrat: näin tunnistat huijauksen
Väärennetyt NFC- ja QR-tarrat parkkimittareissa, latureissa ja pöydissä vievät huijaussivuille. Näet todellisen riskin, varoitusmerkit ja mitä tehdä, jos maksoit.
Useimmat NFC- ja QR-huijaukset ovat hyvin matalateknisiä. Joku liimaa vale-NFC-tarran tai tulostetun QR-koodin oikean tarran päälle tai viereen, ja linkki vie tekaistulle maksusivulle. Tarra ei voi hakkeroida puhelintasi. Vaara on korttinumero tai salasana, jonka kirjoitat sivulle, joten tärkein tapa on yksinkertainen: tarkista linkki ennen kuin maksat.
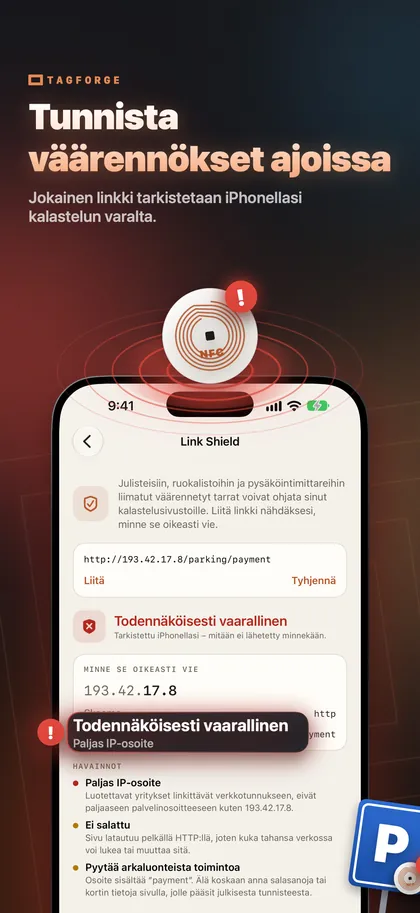
Näin tarranvaihtohuijaus toimii
Huijauksessa on neljä vaihetta:
- Huijari kirjoittaa haluamansa sivun osoitteen halpaan NFC-tarraan tai tulostaa sen QR-koodiksi.
- Hän liimaa tarran oikean tunnisteen tai koodin päälle tai aivan viereen, usein tekstillä kuten ”Napauta maksaaksesi” tai ”Skannaa maksaaksesi tässä”.
- Sivusto matkii oikeaa palvelua: logo, värit ja joskus jopa hinnat.
- Syötät korttitietosi. Huijari saa ne, eikä parkkisi tai latauksesi ole vieläkään maksettu.
Osa valesivuista kysyy myös salasanaa tai yrittää saada sinut asentamaan kokoonpanoprofiilin tai sovelluksen. Älä koskaan asenna mitään sivulta, jonne päädyit julkisesta tarrasta.
Myytit ja faktat
Näin asia on iPhonessa.
- Myytti: tarran napauttaminen voi hakkeroida puhelimeni. Tagin lukeminen ei voi asentaa mitään tai ottaa puhelimesta tietoja itsestään. Tagi antaa vain linkin tai dataa, ja iOS kysyy ennen kuin avaa sen.
- Myytti: tarra voi viedä rahaa puhelimestani. Tarra ei voi kaivaa korttietojasi iPhonesta. Rahaa menetetään, kun joku kirjoittaa korttitiedot valesivulle.
- Myytti: tagien linkit aukeavat itsestään. Taustaluvulla (iPhone XS / XR ja uudemmat) iPhone näyttää ilmoituksen, eikä mikään avaudu ennen kuin napautat sitä. Oppaamme NFC iPhonessa selittää, miten taustaluku toimii.
- Myytti: NFC pitäisi kytkeä pois. iPhonessa ei ole NFC:n päälle/pois-kytkintä, eikä sellaista tarvita. Riski on linkki, ei radio.
- Myytti: QR-koodit ovat turvallisempia kuin NFC tai toisin päin. Molemmat ovat vain tapoja toimittaa linkki, ja valetarrat toimivat samalla tavalla molemmissa. Katso NFC vs QR-koodit muista eroista.
Missä väärennettyjä tarroja on
Huijarit valitsevat paikkoja, joissa ihmiset odottavat maksavansa nopeasti eivätkä katso tarkkaan:
- Pysäköintimittarit ja maksuautomaatit. Tarramaksu tai ”maksa puhelimella” on tyypillinen esimerkki.
- Sähköauton latauspisteet. Koodi, joka lupaa nopean tavan aloittaa lataus ja maksu.
- Ravintolapöydät. Väärä menu tai ”maksa pöydässä” -koodi ravintolan oman koodin päällä.
- Julisteet ja esitteet. Alennukset, liput tai arvonnat, jotka johdattavat maksamiseen tai kirjautumiseen.
Katso tarraa ennen kuin napautat tai skannaat. Ole varovainen, jos tarra on toisen koodin tai tagin päällä, ei osu kohdalleen kyltin kanssa, reunat repsottavat tai painojälki tai väri poikkeaa muusta laitteesta. Kaksi koodia siellä, missä odotat yhtä, on myös varoitusmerkki. Jos kyltissä lukee ”maksa vain virallisessa sovelluksessa tai automaatilla”, luota kylttiin – älä tarraan.
Tarkistuslista: varoitusmerkit linkissä
Linkki kertoo enemmän kuin tarra. Tarkista se ennen kuin avaat, ja uudelleen ennen kuin kirjoitat sivulle mitään.
Linkin tarkistuslista
- Paljas IP-osoite. Oikea yritys käyttää verkkotunnusta, ei pelkkää numeroa kuten 203.0.113.7.
- Pelkkä http. Osoite alkaa http ilman s:ää, joten yhteys ei ole salattu.
- Samannäköiset merkit. Toisen aakkoston kirjaimia, jotka matkivat tuttua nimeä.
- @-merkki osoitteessa. Selain ohittaa kaiken ennen @-merkkiä. Osoitteessa https://cityparking.example@pay-now.example/pay todellinen sivusto on pay-now.example.
- Linkin lyhennin. Linkinlyhennyspalvelun lyhyt osoite peittää lopullisen kohteen.
- Tavallisuudesta poikkeava pääte. Pääte, joka ei sovi palvelun tarjoajaan tai maahan, on syy katsoa tarkemmin.
- Lataus. Sivusto haluaa asentaa kokoonpanoprofiilin (.mobileconfig) tai sovelluspaketin.
- Pyyntö syöttää korttitiedot tai salasana. Myös oikea maksusivu kysyy korttitiedot, joten pysähdy tähän ja varmista, että olet palvelun tarjoajan virallisella sivulla. Jos olet epävarma, kirjoita osoite itse tai käytä heidän virallista sovellustaan.
Mitä tehdä, jos maksoit jo
Toimi nopeasti, tässä järjestyksessä:
- Soita pankkiin tai kortin myöntäjälle. Käytä kortissa tai pankkisovelluksessa olevaa numeroa, älä koskaan valesivun numeroa. Pyydä heitä sulkemaan kortti ja reklamoimaan maksu.
- Vaihda antamasi salasana, sekä oikealla sivulla että kaikissa muissa palveluissa, joissa käytät samaa salasanaa.
- Poista kaikki asentamasi. Poista kokoonpanoprofiili kohdasta Asetukset > Yleiset > VPN ja laitehallinta, ja poista kaikki sovellukset, jotka sivu teetti sinun asentaa.
- Maksa oikea maksu. Valesivu ei maksanut pysäköintiäsi tai lataustasi. Maksa virallisessa sovelluksessa tai automaatilla välttääksesi sakon.
- Ilmoita tarrasta. Ota kuva tarrasta ja sen sijainnista. Ilmoita asiasta palvelun tarjoajalle tai ravintolalle, jotta he voivat poistaa sen, ja tee petosilmoitus poliisille.
- Seuraa tiliotteitasi seuraavien viikkojen ajan sellaisten maksujen varalta, joita et tunnista.
Näin tarkistat tagin linkin TagForgella
TagForge sisältää Link Shieldin, joka tarkistaa linkin ennen avaamista teknisten varoitusmerkkien tarkistuslistan mukaan: paljaat IP-osoitteet, pelkän http:n, samannäköiset merkit, @-merkin taakse piilotetun todellisen palvelimen, linkinlyhentimet, poikkeavat verkkopäätteet ja riskialttiit lataukset. Tarkistus tehdään kokonaan iPhonessa. Mitään ei lähetetä minnekään, joten se toimii myös ilman internet-yhteyttä.
Tarkista tagi näin:
- Avaa TagForge ja napauta skannauspainiketta Skannaa-välilehdellä.
- Pidä iPhonen yläreunaa tagia vasten. Etäisyys on vain noin 1–4 cm.
- Sovellus purkaa jokaisen tagilta löytyvän tietueen ja näyttää täydellisen linkin. Mitään ei vielä avata.
- Napauta Avaa. Link Shield näyttää ensin tuloksensa ja jokaisen löytämänsä varoitusmerkin.
- Jos varoitusmerkkejä löytyy, älä jatka. Maksa virallisessa sovelluksessa tai automaatilla.
Jos haluat tarkistaa linkin viestistä, sähköpostista tai verkkosivulta, kopioi linkki, siirry kohtaan Työkalut → Link Shield ja liitä se.
Muista rajat. Link Shield lukee linkin, ei sen takana olevaa sivua. Uusi huijaussivusto, jossa on https ja tavallinen verkkopääte, voi läpäistä kaikki tarkistukset. Puhdas tulos tarkoittaa ”varoitusmerkkejä ei löytynyt”, ei ”turvallinen syöttää korttinumero”.
Jos yrityksesi käyttää tageja, suojaa ne niin, ettei kukaan voi ylikirjoittaa niitä, ja tarkista säännöllisesti, ettei niiden päällä ole tarroja. Näin lukitset tai salasanasuojaat NFC-tagin.
UKK
Voiko NFC-tagi hakkeroida puhelimeni?
Ei. Tagin lukeminen ei voi asentaa mitään tai ottaa puhelimesta tietoja itsestään. Tagi luovuttaa vain linkin tai dataa, ja iOS kysyy ennen avaamista. Riski on linkin takana oleva sivu ja se, mitä kirjoitat sinne.
Onko turvallista skannata NFC-tageja julkisilla paikoilla?
Yleensä on, kunhan kohtelet linkkiä varoen. Tarkista osoite ennen avaamista, äläkä kirjoita korttitietoja tai salasanoja sivulle, jonne päädyit julkisesta tarrasta, ellet ole varma, että kyseessä on virallinen sivu.
Mistä näen, onko parkkimittarin QR-koodi väärennetty?
Etsi tarraa toisen koodin päällä, repsottavia reunoja tai painojälkeä, joka ei vastaa mittarin muuta ulkoasua. Vertaa osoitetta palveluntarjoajan viralliseen verkkosivuun tai sovellukseen. Epävarmassa tilanteessa maksa automaatilla tai virallisessa sovelluksessa.
Pitäisikö minun kytkeä NFC pois päältä iPhonessa pysyäkseni turvassa?
Ei tarvitse etkä voi, sillä iPhonessa ei ole NFC:n päälle/pois-kytkintä. Taustaluku näyttää vain ilmoituksen, eikä mitään avata ennen kuin napautat sitä.