
Falešné NFC a QR nálepky: jak poznat podvod
Falešné NFC a QR nálepky na automatech, nabíječkách a stolech vedou na phishingové stránky. Poznejte skutečné riziko, varovné signály a co dělat, když jste zaplatili.
Většina podvodů s NFC a QR kódy je nízkotechnologická. Někdo přelepí skutečný NFC štítek nebo QR kód falešnou nálepkou, nebo ji nalepí těsně vedle, a odkaz vede na falešnou platební stránku. Samotný štítek váš telefon nabourat nemůže. Nebezpečím je číslo karty nebo heslo, které na té stránce zadáte, takže nejdůležitější návyk je jednoduchý: před platbou si zkontrolujte odkaz.
Jak funguje výměna nálepky
Podvod má čtyři kroky:
- Podvodník zapíše na levnou NFC nálepku odkaz na stránku, kterou ovládá, nebo si z něj vytiskne QR kód.
- Nálepku nalepí přes skutečný štítek nebo kód, případně těsně vedle něj, často s textem jako „Přiložte pro platbu“ nebo „Skenujte pro platbu zde“.
- Stránka napodobuje vzhled skutečného provozovatele: logo, barvy, někdy i ceny.
- Vy zadáte údaje o kartě. Podvodník je teď má – a vaše parkování nebo dobíjení stejně není zaplacené.
Některé falešné stránky také chtějí heslo nebo se vás snaží přimět k instalaci konfiguračního profilu nebo aplikace. Nikdy nic neinstalujte ze stránky, na kterou jste se dostali přes veřejnou nálepku.
Mýty a fakta
Na iPhonu platí toto.
- Mýtus: přiložením tagu mi někdo hackne telefon. Čtení tagu samo o sobě nic nenainstaluje ani si z telefonu nic nevezme. Tag jen předá odkaz nebo data a iOS se před otevřením zeptá.
- Mýtus: tag mi může z telefonu vzít peníze. Nálepka z vašeho iPhonu nevytáhne údaje o kartě. O peníze přijdete, když údaje o kartě zadáte na falešné stránce.
- Mýtus: odkazy z tagů se otevírají samy. U průběžného čtení (iPhone XS / XR a novější) iPhone zobrazí oznámení a nic se neotevře, dokud na něj netuknete. Jak průběžné čtení funguje, vysvětluje náš průvodce NFC na iPhonu.
- Mýtus: měl bych NFC vypnout. Na iPhonu není přepínač NFC zap/vyp a ani ho nepotřebujete. Rizikem je odkaz, ne rádio.
- Mýtus: QR kódy jsou bezpečnější než NFC, nebo naopak. Obojí je jen způsob, jak předat odkaz, a falešná nálepka funguje u obou stejně. Další rozdíly najdete v článku NFC vs QR kódy.
Kde se falešné nálepky objevují
Podvodníci si vybírají místa, kde lidé čekají rychlou platbu a moc nezkoumají detaily:
- Parkovací automaty a platební stanice. Typickým příkladem je nálepka, která nabízí „platbu mobilem“.
- Nabíjecí stanice pro elektromobily. Kód, který slibuje rychlý start nabíjení a platby.
- Restaurace – stoly. Falešné menu nebo kód „zaplať u stolu“ nalepený přes kód restaurace.
- Plakáty a letáky. Slevy, vstupenky nebo soutěže, které vedou na platební nebo přihlašovací stránku.
Než přiložíte nebo skenujete, podívejte se na samotnou nálepku. Buďte opatrní, pokud je nalepená přes jiný kód nebo štítek, nelícuje s cedulí, má odlupující se okraje nebo používá jiný font či barvy než zbytek automatu. Varováním jsou i dva kódy tam, kde čekáte jen jeden. Pokud cedule říká „plaťte pouze v oficiální aplikaci nebo v automatu“, věřte ceduli, ne nálepce.
Kontrolní seznam: varovné signály v odkazu
Odkaz vám řekne víc než nálepka. Zkontrolujte ho před otevřením – a znovu, než na stránce něco zadáte.
Kontrolní seznam odkazu
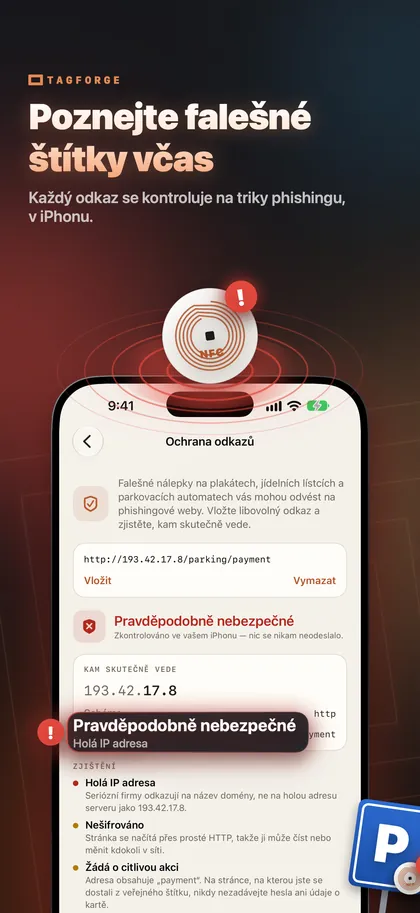
- Holá IP adresa. Skutečný podnik používá název domény, ne číslo jako 203.0.113.7.
- Holé http. Adresa začíná na http místo https, takže spojení není šifrované.
- Zaměnitelné znaky. Písmena z jiné abecedy, která napodobují známý název.
- Zavináč @ v adrese. Prohlížeč ignoruje vše před @. V https://cityparking.example@pay-now.example/pay je skutečný web pay-now.example.
- Zkracovač odkazů. Krátký odkaz ze zkracovací služby skryje cílovou adresu.
- Neobvyklá koncovka domény. Koncovka, která nesedí k provozovateli nebo zemi, je důvod se podívat blíž.
- Stahování. Stránka po vás chce instalaci konfiguračního profilu (.mobileconfig) nebo instalačního balíčku aplikace.
- Požadavek na údaje karty nebo heslo. Skutečná platební stránka sice také žádá údaje karty, ale tady se zastavte a ověřte, že jste na oficiálním webu provozovatele. Pokud si nejste jistí, napište adresu provozovatele sami nebo použijte jeho oficiální aplikaci.
Co dělat, když už jste zaplatili
Jednejte rychle, v tomto pořadí:
- Zavolejte do banky nebo vydavateli karty. Použijte číslo z karty nebo z bankovní aplikace, nikdy číslo z falešné stránky. Požádejte o blokaci karty a reklamaci platby.
- Změňte každé heslo, které jste zadali, a to jak na skutečném webu, tak všude, kde používáte stejné heslo.
- Odstraňte vše, co jste nainstalovali. Smažte konfigurační profil v Nastavení > Obecné > VPN a správa zařízení a smažte každou aplikaci, kterou vás stránka přiměla nainstalovat.
- Zaplaťte skutečný poplatek. Falešná stránka vaše parkování ani nabíjení nezaplatila. Zaplaťte přes oficiální aplikaci nebo v automatu, abyste předešli pokutě.
- Nahlaste nálepku. Vyfoťte nálepku i její umístění. Oznámte to provozovateli nebo restauraci, aby ji odstranili, a podvod nahlaste policii.
- Sledujte výpisy v následujících týdnech kvůli platbám, které nepoznáváte.
Jak zkontrolovat odkaz tagu v TagForge
TagForge obsahuje Ochrana odkazů, která před otevřením zkontroluje odkaz podle technických varovných signálů z kontrolního seznamu: holé IP adresy, holé http, zaměnitelné znaky, skutečný server schovaný za @, zkracovače odkazů, neobvyklé koncovky domén a riziková stahování. Kontrola probíhá celá na iPhonu. Nic se nikam neposílá, takže funguje i bez připojení k internetu.
Jak zkontrolovat tag:
- Otevřete TagForge a na kartě Skenovat klepněte na tlačítko skenování.
- Přiložte horní hranu iPhonu ke štítku. Dosah je jen asi 1–4 cm.
- Aplikace dekóduje každý záznam na tagu a zobrazí celý odkaz. Zatím nic neotevírá.
- Klepněte na Otevřít. Ochrana odkazů nejprve ukáže výsledek s každým varovným signálem, který našla.
- Pokud výpis obsahuje varovné signály, nepokračujte. Místo toho zaplaťte přes oficiální aplikaci nebo v automatu.
Chcete-li zkontrolovat odkaz ze zprávy, e‑mailu nebo webu, zkopírujte ho, přejděte do Nástroje → Ochrana odkazů a vložte jej.
Znát limity. Ochrana odkazů čte odkaz, ne stránku za ním. Nový podvodný web s https a normální koncovkou domény může projít všemi kontrolami. Čistý výsledek znamená „nalezena žádná varování“, ne „bezpečné zadávat číslo karty“.
Pokud provozujete podnik, který používá štítky, chraňte je před přepisem a pravidelně kontrolujte, zda nejsou přelepené nálepkami. Jak na to, popisujeme v návodu jak zamknout nebo chránit NFC tag heslem.
FAQ
Může mi NFC tag hacknout telefon?
Ne. Čtení tagu samo o sobě nic nenainstaluje ani si z telefonu nic nevezme. Tag předá odkaz nebo data a iOS se před otevřením zeptá. Rizikem je stránka za odkazem a to, co do ní zadáte.
Je bezpečné skenovat NFC tagy na veřejnosti?
Většinou ano, pokud se k odkazu chováte obezřetně. Před otevřením si zkontrolujte adresu a nezadávejte údaje o kartě nebo heslo na stránce, na kterou jste se dostali z veřejné nálepky, pokud si nejste jistí, že jde o oficiální web.
Jak poznám, že je QR kód na parkovacím automatu falešný?
Hledejte nálepku nalepenou přes jiný kód, odlupující se okraje nebo jiný styl tisku, než má automat. Porovnejte adresu s oficiálním webem nebo aplikací provozovatele. Když si nejste jistí, zaplaťte v automatu nebo v oficiální aplikaci.
Mám kvůli bezpečnosti vypnout NFC na iPhonu?
Nemůžete, protože iPhone nemá přepínač NFC zap/vyp – a ani ho nepotřebujete. Průběžné čtení zobrazí jen oznámení a nic se neotevře, dokud na něj netuknete.