
가짜 NFC·QR 스티커 사기 구별법
주차기, 충전기, 테이블의 가짜 NFC·QR 스티커는 피싱 결제 페이지로 연결됩니다. 실제 위험, 의심 신호, 이미 결제했다면 어떻게 해야 하는지 정리했습니다.
대부분의 NFC·QR 코드 사기는 기술보다 심리전입니다. 사기범이 진짜 태그나 QR 코드 위나 옆에 가짜 NFC 태그나 인쇄된 QR 스티커를 붙여 두고, 그 링크를 가짜 결제 페이지로 연결해 둡니다. 태그 자체가 iPhone을 해킹할 수는 없습니다. 위험한 것은 그 페이지에 직접 입력하는 카드 번호와 비밀번호입니다. 그래서 가장 중요한 습관은 단순합니다. 결제하기 전에 링크부터 확인하는 것입니다.
스티커 바꿔치기는 이렇게 진행됩니다
이 사기는 대체로 네 단계입니다.
- 사기범이 자신이 운영하는 페이지 링크를 값싼 NFC 스티커에 기록하거나, QR 코드로 인쇄합니다.
- 그 스티커를 원래 태그나 코드 위나 바로 옆에 붙이고, 종종 "Tap to pay", "Scan to pay here" 같은 안내 문구를 함께 둡니다.
- 그 페이지는 실제 운영 사업자의 화면을 흉내 냅니다. 로고, 색상, 경우에 따라 가격까지도 비슷하게 만듭니다.
- 사용자가 카드 정보를 입력하면, 사기범이 그 정보를 가져가고 실제 주차나 충전 요금은 여전히 미납 상태로 남습니다.
일부 가짜 페이지는 비밀번호를 요구하거나 구성 프로파일이나 앱 설치를 유도하기도 합니다. 공공장소의 스티커를 통해 들어간 페이지에서 무엇이든 설치하라는 요청은 절대 따르지 마세요.
사실과 오해
iPhone에서 실제로 가능한 일만 정리하면 이렇습니다.
- 오해: 태그를 대기만 해도 폰이 해킹된다. 태그를 읽는 것만으로는 아무 것도 설치되거나, 폰에서 데이터를 가져갈 수 없습니다. 태그는 링크나 데이터를 넘겨줄 뿐이고, 열기 전에는 iOS가 한 번 더 물어봅니다.
- 오해: 태그가 내 폰에서 돈을 빼 간다. 스티커가 iPhone 안의 카드 정보를 몰래 꺼낼 수는 없습니다. 돈을 잃는 상황은 사용자가 가짜 페이지에 카드 정보를 직접 입력했을 때입니다.
- 오해: 태그 링크는 자동으로 열린다. 백그라운드 읽기(iPhone XS / XR 이후)에서는 iPhone이 알림만 보여주고, 사용자가 그 알림을 탭하기 전에는 아무 것도 열리지 않습니다. 백그라운드 읽기 방식은 iPhone의 NFC 안내 글에서 자세히 설명합니다.
- 오해: NFC를 꺼 둬야 안전하다. iPhone에는 NFC를 끄는 스위치가 없고, 그럴 필요도 없습니다. 위험한 것은 전파가 아니라 링크입니다.
- 오해: QR 코드가 NFC보다 더 안전하다(혹은 그 반대다). 둘 다 결국 링크를 전달하는 수단이며, 가짜 스티커가 작동하는 방식은 동일합니다. 다른 차이는 NFC vs QR codes에서 비교했습니다.
가짜 스티커는 주로 이런 곳에 붙습니다
사기범은 사람들이 빠르게 결제하고 자세히 보지 않을 만한 장소를 고릅니다.
- 주차 미터기·무인 요금기. "휴대폰으로 결제"를 내세운 스티커가 대표적입니다.
- 전기차 충전기. 빠르게 충전을 시작하고 결제할 수 있다고 적힌 코드.
- 식당 테이블. 메뉴판 QR이나 "테이블 결제" QR처럼 보이지만, 식당이 붙여 둔 코드 위에 겹쳐 붙인 것.
- 포스터·전단지. 할인, 티켓, 경품 이벤트 등을 내세우지만 실제로는 결제나 로그인 페이지로 연결되는 경우.
태그를 대거나 코드를 스캔하기 전에, 스티커 자체를 먼저 보세요. 다른 코드·태그 위에 덧대어져 있거나, 안내 문구와 위치가 어긋나 있거나, 모서리가 들떠 있거나, 기기 다른 부분과 인쇄 스타일·색감이 다르면 의심해야 합니다. 하나 있을 자리인데 코드가 두 개 있는 것도 경고 신호입니다. "공식 앱이나 기계에서만 결제하세요"라고 적혀 있다면 스티커가 아니라 그 안내 문구를 믿어야 합니다.
체크리스트: 링크에서 보이는 경고 신호
링크는 스티커보다 더 많은 정보를 알려 줍니다. 열기 전에 한 번, 페이지에서 뭔가 입력하기 전에 한 번 더 확인하세요.
링크 체크리스트
- 원시 IP 주소. 정상 업체는 203.0.113.7 같은 숫자 대신 도메인 이름을 사용합니다.
- 일반 http. 주소가 https가 아닌 http로 시작하면, 연결이 암호화되지 않은 것입니다.
- 비슷하게 생긴 문자. 다른 문자 체계의 글자를 섞어 익숙한 이름처럼 눈속임하는 방식입니다.
- 주소에 @ 기호가 있음. 브라우저는 @ 앞부분을 무시합니다. https://cityparking.example@pay-now.example/pay 에서 실제 접속되는 사이트는 pay-now.example입니다.
- 링크 단축 서비스. 단축 URL은 최종 목적지를 숨기기 때문에, 어디로 가는지 알기 어렵습니다.
- 낯선 도메인 끝부분. 사업자나 국가와 전혀 관련 없어 보이는 도메인 끝부분은 한 번 더 살펴볼 이유가 됩니다.
- 다운로드 요청. 페이지가 구성 프로파일(.mobileconfig)이나 앱 패키지 설치를 요구합니다.
- 카드 정보나 비밀번호 입력 요청. 정상 결제 페이지도 카드 정보를 요구하긴 하지만, 이 단계에서는 반드시 "공식 사이트가 맞는지" 다시 확인해야 합니다. 확신이 없다면 사업자 주소를 직접 입력하거나, 그 업체의 공식 앱을 사용하세요.
이미 결제했다면 지금 할 일
빠르게, 아래 순서대로 진행하세요.
- 은행이나 카드사에 바로 전화하세요. 카드 뒷면이나 은행 앱에 있는 번호만 사용하고, 가짜 페이지에 적힌 번호는 사용하지 마세요. 카드 정지와 결제 취소(이의 제기)를 요청합니다.
- 입력했던 비밀번호를 모두 변경하세요. 해당 서비스의 실제 사이트는 물론, 같은 비밀번호를 쓰던 다른 서비스도 함께 바꾸세요.
- 설치한 것을 제거하세요. 구성 프로파일은 설정 > 일반 > VPN 및 기기 관리에서 삭제하고, 페이지를 통해 설치한 앱도 삭제합니다.
- 실제 요금을 다시 결제하세요. 가짜 페이지에서는 주차·충전 요금이 결제되지 않습니다. 과태료를 피하려면 공식 앱이나 기기에서 다시 결제해야 합니다.
- 스티커를 신고하세요. 스티커와 부착 위치를 사진으로 남기고, 운영사나 매장에 알려 제거할 수 있게 도와주세요. 사기 사실은 경찰에도 신고합니다.
- 향후 몇 주 동안 결제 내역을 확인하세요. 기억나지 않는 결제가 있는지 살펴보세요.
TagForge로 태그 링크를 확인하는 방법
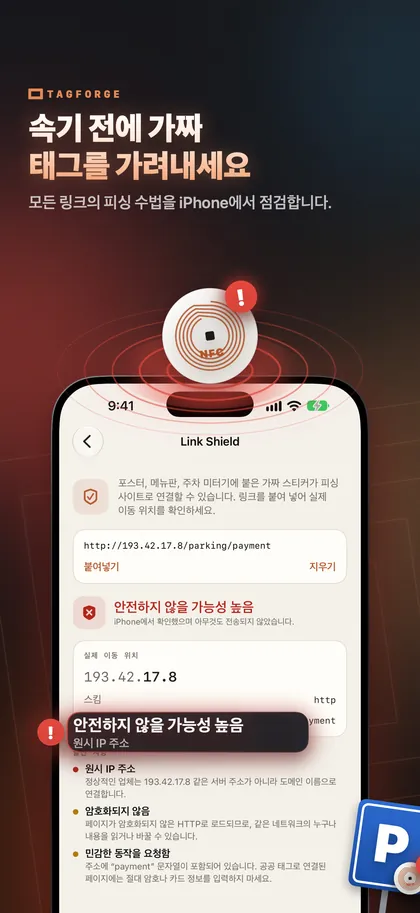
TagForge에는 링크를 열기 전에 체크리스트의 기술적 경고 신호를 자동으로 검사하는 Link Shield 기능이 들어 있습니다. 원시 IP 주소, 일반 http, 비슷하게 생긴 문자, @ 뒤에 숨긴 실제 호스트, 링크 단축 서비스, 낯선 도메인 끝부분, 위험한 다운로드 등을 확인합니다. 이 검사는 전부 iPhone 안에서만 이루어지며, 어디에도 전송되지 않기 때문에 인터넷 연결이 없어도 사용할 수 있습니다.
태그를 검사하려면:
- TagForge를 열고 스캔 탭에서 스캔 버튼을 탭합니다.
- iPhone 상단 모서리를 태그에 댑니다. 거리는 약 1–4cm 정도(1.5인치 미만)입니다.
- 앱이 태그의 모든 레코드를 해독하고 전체 링크를 보여 줍니다. 이 시점에서는 아무 것도 열리지 않습니다.
- Open을 탭합니다. 먼저 Link Shield 결과가 표시되며, 발견한 경고 신호가 항목별로 나옵니다.
- 경고 신호가 하나라도 있다면 더 진행하지 말고, 공식 앱이나 기기에서 결제하세요.
메시지, 이메일, 웹사이트에 있는 링크를 확인하고 싶다면, 링크를 복사한 뒤 Tools → Link Shield로 이동해 붙여넣으면 됩니다.
한계를 알고 사용하세요. Link Shield는 링크 자체만 읽지, 그 뒤에 있는 페이지 내용을 분석하지는 않습니다. https를 쓰고 도메인 끝부분도 자연스러운 새 사기 사이트라면 모든 검사를 통과할 수도 있습니다. 결과가 깨끗하다는 말은 "경고 신호를 찾지 못했다"는 뜻일 뿐, "카드 번호를 입력해도 안전하다"는 뜻은 아닙니다.
NFC 태그를 사용하는 업장이라면, 누구도 태그 내용을 덮어쓰지 못하게 보호하고, 태그 위에 다른 스티커가 붙지 않았는지 정기적으로 점검하세요. 태그를 잠그거나 비밀번호로 보호하는 방법은 NFC 태그 잠그기 또는 비밀번호 설정하기에서 확인할 수 있습니다.
FAQ
NFC 태그로 iPhone이 해킹될 수 있나요?
아니요. 태그를 읽는 것만으로는 아무 것도 설치되거나, 폰에서 데이터를 가져갈 수 없습니다. 태그는 링크나 데이터를 넘겨줄 뿐이고, 열기 전에는 항상 iOS가 한 번 더 물어봅니다. 위험한 것은 링크 뒤에 있는 페이지와, 그곳에 사용자가 직접 입력하는 정보입니다.
공공장소에서 NFC 태그를 스캔해도 안전한가요?
대부분의 경우, 링크만 조심해서 다루면 괜찮습니다. 열기 전에 주소를 확인하고, 공공장소 스티커에서 들어간 페이지라면 공식 사이트가 확실하지 않은 이상 카드 정보나 비밀번호를 입력하지 마세요.
주차기 QR 코드가 가짜인지 어떻게 알 수 있나요?
다른 코드 위에 겹쳐 붙인 스티커인지, 모서리가 들떠 있지는 않은지, 인쇄 스타일이 주차기 다른 부분과 어울리지 않는지 살펴보세요. 주소를 운영사 공식 웹사이트나 앱과 비교해 보세요. 조금이라도 의심되면 기기에서 직접 결제하거나 공식 앱을 사용하세요.
안전을 위해 iPhone의 NFC를 꺼야 하나요?
그럴 수 없습니다. iPhone에는 NFC를 끄는 스위치가 없고, 그럴 필요도 없습니다. 백그라운드 읽기는 알림만 보여줄 뿐이고, 사용자가 탭하기 전에는 아무 것도 열리지 않습니다.