
Adesivi NFC e QR falsi: riconoscere le truffe
Adesivi NFC e QR falsi su parcometri, colonnine e tavoli portano a pagine di phishing. Scopri il rischio reale, i segnali d’allarme e cosa fare se hai pagato.
La maggior parte delle truffe con NFC e codici QR è a bassa tecnologia. Qualcuno applica un tag NFC finto o un QR stampato sopra o accanto a quello vero, e il link porta a una finta pagina di pagamento. Il tag non può violare il tuo telefono. Il pericolo è il numero di carta o la password che inserisci su quella pagina, quindi l’abitudine più importante è semplice: controllare il link prima di pagare.
Come funziona la sostituzione dell’adesivo
La truffa ha quattro passaggi:
- Il truffatore scrive un link a una pagina sotto il suo controllo su un economico sticker NFC, oppure lo stampa come codice QR.
- Applica l’adesivo sopra il tag o il codice reale, o subito accanto, spesso con un cartello tipo “Tocca per pagare” o “Scansiona per pagare qui”.
- La pagina copia l’aspetto dell’operatore vero: logo, colori, a volte perfino i prezzi.
- Inserisci i dati della carta. Ora il truffatore li possiede, e il tuo parcheggio o la tua ricarica non sono comunque stati pagati.
Alcune pagine false chiedono anche una password o cercano di farti installare un profilo di configurazione o un’app. Non installare mai nulla da una pagina aperta tramite un adesivo pubblico.
Miti e realtà
Ecco cosa è davvero possibile su iPhone.
- Mito: basta toccare un tag per farmi hackerare il telefono. Leggere un tag non può installare nulla né prelevare dati dal telefono da solo. Il tag si limita a passare un link o dei dati, e iOS chiede conferma prima di aprirli.
- Mito: un tag può prendere soldi dal mio telefono. Un adesivo non può estrarre i dati della carta dal tuo iPhone. I soldi si perdono quando qualcuno inserisce i dati della carta in una pagina fasulla.
- Mito: i link dai tag si aprono da soli. Con la lettura in background (iPhone XS / XR e successivi), l’iPhone mostra una notifica, e non si apre nulla finché non la tocchi. La nostra guida a NFC su iPhone spiega come funziona la lettura in background.
- Mito: dovrei disattivare l’NFC. Su iPhone non esiste un interruttore on/off per l’NFC, e non ne hai bisogno. Il rischio è il link, non la radio.
- Mito: i codici QR sono più sicuri dell’NFC, o viceversa. Entrambi sono solo modi per fornire un link, e un adesivo fasullo funziona allo stesso modo per tutti e due. Vedi NFC vs codici QR per le altre differenze.
Dove compaiono gli adesivi falsi
I truffatori scelgono luoghi dove le persone si aspettano di pagare in fretta e non guardano con attenzione:
- Parcometri e casse automatiche. Un adesivo che propone “paga con il telefono” è un esempio tipico.
- Colonnine di ricarica per auto elettriche. Un codice che promette un modo rapido per avviare la ricarica e pagare.
- Tavoli di ristoranti. Un menu falso o un codice “paga al tavolo” applicato sopra il codice del locale.
- Manifesti e volantini. Sconti, biglietti o concorsi che portano a una pagina di pagamento o di login.
Prima di toccare o scansionare, osserva l’adesivo. Fai attenzione se è applicato sopra un altro codice o tag, se non è allineato con il cartello, se ha i bordi che si staccano, o se il tipo di stampa o il colore non corrispondono al resto della macchina. Anche la presenza di due codici dove te ne aspetti uno solo è un segnale di allarme. Se un cartello dice “paga solo nell’app ufficiale o alla macchina”, fidati del cartello, non dell’adesivo.
Checklist: segnali d’allarme nel link
Il link ti dice più dell’adesivo. Controllalo prima di aprirlo e di nuovo prima di digitare qualsiasi cosa sulla pagina.
Checklist del link
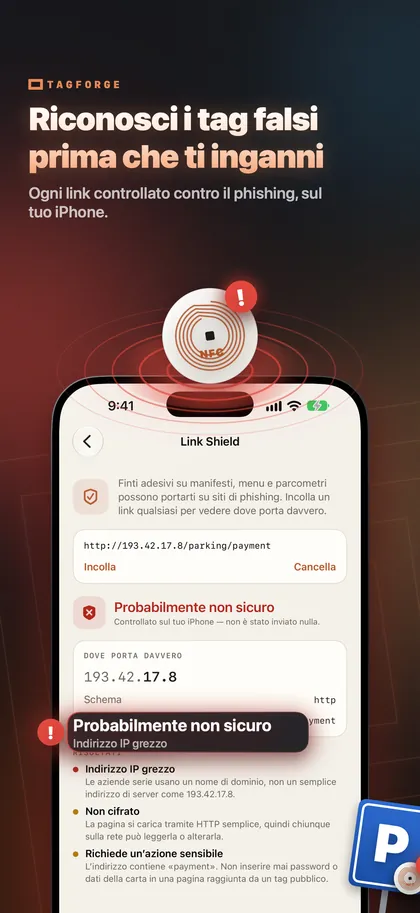
- Indirizzo IP grezzo. Un’azienda reale usa un nome di dominio, non un numero come 203.0.113.7.
- http semplice. L’indirizzo inizia con http invece di https, quindi la connessione non è cifrata.
- Caratteri ingannevoli. Lettere di un altro alfabeto che imitano un nome conosciuto.
- Una @ nell’indirizzo. Il browser ignora tutto ciò che viene prima della @. In https://cityparking.example@pay-now.example/pay, il sito reale è pay-now.example.
- Un link accorciato. Un indirizzo breve di un servizio di URL brevi nasconde la destinazione finale.
- Un’estensione di dominio insolita. Un’estensione che non si adatta all’operatore o al paese è un motivo per guardare meglio.
- Un download. La pagina vuole farti installare un profilo di configurazione (.mobileconfig) o un pacchetto app.
- Una richiesta di dati della carta o di una password. Anche una pagina di pagamento vera chiede i dati della carta, quindi fermati qui e conferma di essere sul sito ufficiale dell’operatore. Se hai dubbi, digita tu stesso l’indirizzo dell’operatore o usa la sua app ufficiale.
Cosa fare se hai già pagato
Intervieni in fretta, in quest’ordine:
- Chiama la tua banca o l’emittente della carta. Usa il numero sulla carta o nella tua app bancária, mai un numero preso dalla pagina fasulla. Chiedi di bloccare la carta e contestare il pagamento.
- Cambia ogni password inserita, sul sito reale e ovunque usi la stessa password.
- Rimuovi tutto ciò che hai installato. Elimina un profilo di configurazione in Impostazioni > Generali > VPN e gestione dispositivo, ed elimina ogni app che la pagina ti ha fatto installare.
- Paga l’importo reale. La pagina fasulla non ha pagato il tuo parcheggio o la tua ricarica. Paga tramite l’app ufficiale o alla macchina per evitare una multa.
- Segnala l’adesivo. Scatta una foto dell’adesivo e della sua posizione. Avvisa l’operatore o il ristorante così possono rimuoverlo, e segnala la frode alla polizia.
- Controlla gli estratti conto nelle settimane successive per pagamenti che non riconosci.
Come controllare il link di un tag con TagForge
TagForge include Link Shield, che controlla un link prima di aprirlo cercando i segnali tecnici della checklist: indirizzi IP grezzi, http semplice, caratteri ingannevoli, un host reale nascosto dietro una @, servizi di URL brevi, estensioni di dominio insolite e download rischiosi. Il controllo avviene interamente su iPhone. Non viene inviato nulla da nessuna parte, quindi funziona anche senza connessione internet.
Per controllare un tag:
- Apri TagForge e tocca il pulsante di scansione nella scheda Scansiona.
- Appoggia il bordo superiore dell’iPhone al tag. La portata è solo circa 1–4 cm.
- L’app decodifica ogni record sul tag e mostra il link completo. Non si apre ancora nulla.
- Tocca Apri. Link Shield mostra prima il suo risultato, con ogni segnale d’allarme che ha trovato.
- Se elenca segnali d’allarme, non proseguire. Paga invece tramite l’app ufficiale o alla macchina.
Per controllare un link da un messaggio, un’email o un sito web, copialo, vai su Strumenti → Link Shield e incollalo.
Tieni a mente i limiti. Link Shield legge il link, non la pagina dietro. Un nuovo sito truffaldino con https e un’estensione di dominio normale può superare tutti i controlli. Un risultato pulito significa “nessun segnale d’allarme trovato”, non “sicuro per inserire il numero di carta”.
Se hai un’attività che usa tag, proteggili in modo che nessuno possa riscriverli e controllali regolarmente per verificare che non ci siano adesivi sopra. Ecco come bloccare o proteggere con password un tag NFC.
FAQ
Un tag NFC può hackerare il mio telefono?
No. Leggere un tag non può installare nulla né prelevare dati dal telefono da solo. Un tag passa un link o dei dati, e iOS chiede conferma prima di aprirli. Il rischio è la pagina dietro il link e ciò che digiti lì.
È sicuro scansionare tag NFC in pubblico?
Di solito sì, se tratti il link con attenzione. Controlla l’indirizzo prima di aprirlo e non inserire dati della carta o password su una pagina raggiunta tramite un adesivo pubblico a meno che tu non sia sicuro che sia il sito ufficiale.
Come faccio a capire se il codice QR di un parcometro è falso?
Cerca un adesivo applicato sopra un altro codice, bordi che si staccano o uno stile di stampa che non corrisponde al parcometro. Confronta l’indirizzo con il sito o l’app ufficiale dell’operatore. In caso di dubbio, paga alla macchina o nell’app ufficiale.
Devo disattivare l’NFC sul mio iPhone per stare al sicuro?
Non puoi, perché su iPhone non esiste un interruttore on/off per l’NFC, e non ti serve. La lettura in background mostra solo una notifica, e non si apre nulla finché non la tocchi.