
מדבקות NFC ו‑QR מזויפות: לזהות הונאות תשלום
מדבקות NFC ו‑QR מזויפות על מדחנים, עמדות טעינה ושולחנות מובילות לעמודי פישינג. מה באמת מסוכן, סימני האזהרה ומה לעשות אם כבר שילמת.
רוב הונאות ה‑NFC וקודי ה‑QR הן בכלל לא מתוחכמות. מישהו מדביק תג NFC מזויף או מדפיס קוד QR ומניח אותו מעל התג או הקוד המקורי או לידו, והקישור מוביל לעמוד תשלום מזויף. התג עצמו לא יכול לפרוץ לאייפון שלך. הסכנה היא במספר הכרטיס או בסיסמה שאתה מקליד באותו עמוד, ולכן ההרגל הכי חשוב הוא אחד ופשוט: לבדוק את הקישור לפני שמשלמים.
איך עובדת "החלפת מדבקה"
התרמית מתנהלת בארבעה שלבים:
- הנוכל כותב קישור לעמוד שבשליטתו על מדבקת NFC זולה, או מדפיס אותו כ‑QR.
- הוא מדביק את המדבקה על גבי התג או הקוד המקורי, או ממש לידו, לעיתים עם שלט כמו "הצמדה לתשלום" או "סריקה לתשלום כאן".
- העמוד מחקה את המפעיל האמיתי: הלוגו, הצבעים, לפעמים אפילו המחירים.
- אתה מקליד את פרטי הכרטיס. עכשיו הם אצל הנוכל, והחניה או הטעינה שלך עדיין לא שולמה.
חלק מהעמודים המזויפים גם מבקשים סיסמה או מנסים לשכנע אותך להתקין פרופיל הגדרות או אפליקציה. לעולם אל תתקין שום דבר מעמוד שהגעת אליו דרך מדבקה ציבורית.
מיתוסים ועובדות
כך הדברים עובדים בפועל ב‑iPhone.
- מיתוס: הצמדה לתג יכולה לפרוץ לי לאייפון. קריאת תג לא יכולה להתקין שום דבר או לקחת מידע מהטלפון לבד. התג רק מוסר קישור או נתונים, ו‑iOS שואל לפני שהוא פותח אותם.
- מיתוס: תג יכול למשוך לי כסף מהטלפון. מדבקה לא יכולה לשלוף פרטי כרטיס מה‑iPhone. כסף הולך לאיבוד כשמקלידים פרטי כרטיס בעמוד מזויף.
- מיתוס: קישורים מתגים נפתחים לבד. בקריאה ברקע (iPhone XS / XR ומעלה), האייפון מציג התראה, ושום דבר לא נפתח עד שאתה מקיש עליה. המדריך שלנו על NFC ב‑iPhone מסביר איך קריאה ברקע עובדת.
- מיתוס: עדיף לכבות NFC. אין מתג הפעלה/כיבוי ל‑NFC ב‑iPhone, ואין צורך בו. הסיכון הוא בקישור, לא ברדיו.
- מיתוס: קודי QR בטוחים יותר מ‑NFC, או להפך. שניהם רק דרך להעביר קישור, ומדבקה מזויפת עובדת באותה צורה בשניהם. ראה את NFC לעומת קודי QR לשאר ההבדלים.
איפה מופיעות מדבקות מזויפות
נוכלים בוחרים מקומות שבהם אנשים מצפים לשלם מהר ולא בודקים בעיניים:
- מדחנים ועמדות תשלום. מדבקה שמציעה "תשלום בטלפון" היא תרחיש קלאסי.
- עמדות טעינת רכב חשמלי. קוד שמבטיח דרך מהירה להתחיל טעינה ולשלם.
- שולחנות במסעדות. תפריט מזויף או קוד "תשלום בשולחן" שמודבק מעל הקוד האמיתי של המסעדה.
- פוסטרים ועלונים. מבצעים, כרטיסים או הגרלות שמובילים לעמוד תשלום או התחברות.
לפני שמצמידים או סורקים, הסתכל על המדבקה עצמה. היזהר אם היא יושבת על גבי קוד או תג אחר, לא מיושרת עם השלט, הפינות מתקלפות, או שהעיצוב והצבעים שלה שונים מאלה של שאר המכשיר. שני קודים במקום שבו ציפית לאחד – גם זה סימן אזהרה. אם שלט אומר "תשלום רק באפליקציה הרשמית או בעמדה", סמוך על השלט, לא על המדבקה.
צ'ק‑ליסט: סימני אזהרה בקישור
הקישור מגלה לך יותר מהמדבקה. בדוק אותו לפני שאתה פותח, ושוב לפני שאתה מקליד משהו בעמוד.
צ'ק‑ליסט לקישור
- כתובת IP גולמית. עסק אמיתי משתמש בשם דומיין, לא במספר כמו 203.0.113.7.
- http ללא s. הכתובת מתחילה ב‑http במקום https, ולכן החיבור לא מוצפן.
- תווים דומים למראה. אותיות מאלפבית אחר שמחקות שם מוכר.
- שטרודל (@) בכתובת. הדפדפן מתעלם מכל מה שלפני ה‑@. ב‑https://cityparking.example@pay-now.example/pay האתר האמיתי הוא pay-now.example.
- מקצר קישורים. קישור קצר משירות קיצור כתובות מסתיר את היעד הסופי.
- סיומת דומיין חריגה. סיומת שלא מתאימה למפעיל או למדינה היא סיבה לבדיקה מדוקדקת יותר.
- הורדה. העמוד מבקש ממך להתקין פרופיל הגדרות (.mobileconfig) או חבילת אפליקציה.
- בקשה לפרטי כרטיס או סיסמה. גם עמוד תשלום אמיתי יבקש פרטי כרטיס, לכן כאן עוצרים ומוודאים שאתה באתר הרשמי של המפעיל. אם אינך בטוח, הקלד את הכתובת של המפעיל בעצמך או השתמש באפליקציה הרשמית שלו.
מה לעשות אם כבר שילמת
פועלים מהר, לפי הסדר הזה:
- התקשר לבנק או לחברת האשראי. השתמש במספר שעל גבי הכרטיס או באפליקציית הבנק, לא במספר מהעמוד המזויף. בקש לחסום את הכרטיס ולערער על החיוב.
- החלף כל סיסמה שהקלדת, באתר האמיתי ובכל מקום אחר שבו אתה משתמש באותה סיסמה.
- הסר כל דבר שהתקנת. מחק פרופיל הגדרות דרך הגדרות > כללי > VPN וניהול התקן, ומחק כל אפליקציה שהעמוד גרם לך להתקין.
- שלם את הסכום האמיתי. העמוד המזויף לא שילם על החניה או הטעינה שלך. שלם דרך האפליקציה הרשמית או בעמדה, כדי להימנע מקנס.
- דווח על המדבקה. צלם את המדבקה והמיקום שלה. הודע למפעיל או למסעדה כדי שיוכלו להסיר אותה, ודווח על ההונאה למשטרה.
- עקוב אחרי החיובים בשבועות הקרובים וחפש תשלומים שאינך מזהה.
איך לבדוק קישור של תג עם TagForge
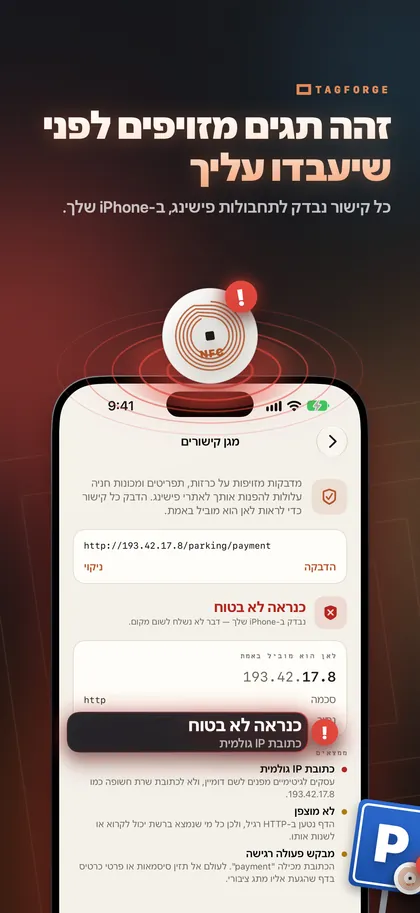
TagForge כוללת את "מגן קישורים", שבודק קישור לפני פתיחה לפי סימני האזהרה הטכניים בצ'ק‑ליסט: כתובות IP גולמיות, http ללא s, תווים דומים למראה, מארח אמיתי שמוחבא אחרי @, מקצרי קישורים, סיומות דומיין חריגות והורדות מסוכנות. הבדיקה רצה כולה על גבי ה‑iPhone. שום דבר לא נשלח לשום מקום, ולכן זה עובד גם בלי חיבור לאינטרנט.
כדי לבדוק תג:
- פתח את TagForge והקש על כפתור הסריקה בלשונית סריקה.
- הצמד את החלק העליון של ה‑iPhone לתג. הטווח הוא בערך 1–4 ס"מ (פחות מ‑1.5 אינץ').
- האפליקציה מפענחת כל רשומה על התג ומציגה את הקישור המלא. עדיין שום דבר לא נפתח.
- הקש Open. מגן קישורים מציג קודם את התוצאה שלו, עם כל סימני האזהרה שמצא.
- אם מופיעים סימני אזהרה, אל תמשיך. במקום זה שלם דרך האפליקציה הרשמית או בעמדה.
כדי לבדוק קישור מהודעה, מאימייל או מאתר, העתק אותו, עבור אל Tools → מגן קישורים והדבק.
חשוב להכיר את המגבלות. מגן קישורים קורא את הקישור, לא את העמוד שמאחוריו. אתר הונאה חדש עם https וסיומת דומיין רגילה יכול לעבור את כל הבדיקות. תוצאה נקייה פירושה "לא נמצאו סימני אזהרה", לא "בטוח להקליד את מספר הכרטיס".
אם אתה מפעיל עסק שמשתמש בתגים, הגן עליהם כדי שאף אחד לא יוכל לכתוב עליהם מחדש, ובדוק אותם בקביעות לחיפוש מדבקות שמודבקות מעל. כך תוכל גם לנעול או להגן בסיסמה על תג NFC.
שאלות נפוצות
האם תג NFC יכול לפרוץ לי לטלפון?
לא. קריאת תג לא יכולה להתקין שום דבר או לקחת נתונים מהטלפון בפני עצמו. תג מוסר קישור או נתונים, ו‑iOS שואל לפני שהוא פותח אותם. הסיכון הוא בעמוד שמאחורי הקישור ובמה שאתה מקליד שם.
האם בטוח לסרוק תגי NFC במקומות ציבוריים?
בדרך‑כלל כן, אם מתייחסים לקישור בזהירות. בדוק את הכתובת לפני שאתה פותח, ואל תקליד פרטי כרטיס או סיסמאות בעמוד שהגעת אליו ממדבקה ציבורית, אלא אם אתה בטוח שזה האתר הרשמי.
איך אפשר לדעת אם קוד QR על מדחן מזויף?
חפש מדבקה שמודבקת על גבי קוד אחר, פינות מתקלפות או סגנון הדפסה שלא תואם למדחן. השווה את הכתובת לאתר או לאפליקציה הרשמיים של המפעיל. אם יש ספק, שלם בעמדה או באפליקציה הרשמית.
האם כדאי לכבות NFC ב‑iPhone כדי להישאר בטוח?
אי‑אפשר, כי ל‑iPhone אין מתג כיבוי/הפעלה ל‑NFC, ואין צורך בזה. קריאה ברקע רק מציגה התראה, ושום דבר לא נפתח עד שאתה מקיש עליה.