
Autocollants NFC et QR frauduleux : repérer les arnaques
De faux autocollants NFC et QR sur horodateurs, bornes et tables mènent vers des pages de phishing. Voyez le risque réel, les signaux d’alerte et quoi faire si vous avez payé.
La plupart des arnaques NFC et QR sont très simples. Quelqu’un colle une étiquette NFC ou un QR code imprimé par‑dessus ou à côté du vrai, et le lien mène vers une fausse page de paiement. Le tag ne peut pas pirater votre iPhone. Le danger, c’est le numéro de carte ou le mot de passe que vous saisissez sur cette page. Le réflexe le plus important est donc simple : vérifiez le lien avant de payer.
Comment fonctionne le remplacement d’un autocollant
L’arnaque se déroule en quatre étapes :
- L’escroc écrit un lien vers une page qu’il contrôle sur un autocollant NFC bon marché, ou l’imprime sous forme de QR code.
- Il colle cet autocollant sur le vrai tag ou code, ou juste à côté, souvent avec une mention du type « Approchez pour payer » ou « Scanner pour payer ici ».
- La page copie l’apparence de l’opérateur légitime : logo, couleurs, parfois même les tarifs.
- Vous saisissez les détails de votre carte. L’escroc les récupère, et votre stationnement ou votre recharge n’est toujours pas payé.
Certaines fausses pages demandent aussi un mot de passe ou essaient de vous faire installer un profil de configuration ou une app. N’installez jamais rien depuis une page atteinte via un autocollant public.
Idées reçues et réalités
Voici ce qui est réellement vrai sur iPhone.
- Idée reçue : approcher un tag peut pirater mon téléphone. Lire un tag ne peut pas, à lui seul, installer quoi que ce soit ni extraire des données du téléphone. Le tag ne fait que transmettre un lien ou des données, et iOS vous demande confirmation avant de les ouvrir.
- Idée reçue : un tag peut prendre de l’argent sur mon téléphone. Un autocollant ne peut pas aspirer les détails de carte depuis votre iPhone. L’argent est perdu quand quelqu’un saisit les informations de carte sur une fausse page.
- Idée reçue : les liens des tags s’ouvrent tout seuls. Avec la lecture en arrière‑plan (iPhone XS / XR et modèles ultérieurs), l’iPhone affiche une notification, et rien ne s’ouvre tant que vous ne touchez pas cette notification. Notre guide sur NFC sur iPhone explique le fonctionnement de la lecture en arrière‑plan.
- Idée reçue : je devrais désactiver le NFC. Il n’y a pas de bouton pour activer/désactiver le NFC sur iPhone, et vous n’en avez pas besoin. Le risque vient du lien, pas de la radio.
- Idée reçue : les QR codes sont plus sûrs que le NFC, ou l’inverse. Les deux ne sont que des moyens de transmettre un lien, et un faux autocollant fonctionne de la même manière pour l’un comme pour l’autre. Consultez NFC vs QR codes pour les autres différences.
Où apparaissent les faux autocollants
Les escrocs ciblent des lieux où l’on s’attend à payer rapidement et où l’on regarde peu les détails :
- Horodateurs et caisses automatiques. Un autocollant qui propose un « paiement par téléphone » est un exemple typique.
- Bornes de recharge pour véhicules électriques. Un code qui promet un moyen rapide de lancer la charge et de payer.
- Tables de restaurant. Un menu ou un code « payer à table » frauduleux collé sur le code du restaurant.
- Affiches et flyers. Réductions, billets ou tirages au sort qui mènent vers une page de paiement ou de connexion.
Avant d’approcher ou de scanner, observez l’autocollant lui‑même. Méfiez‑vous s’il recouvre un autre code ou tag, s’il n’est pas aligné avec l’affichage, si les bords se décollent, ou si le style d’impression ou la couleur ne correspondent pas au reste de la machine. Deux codes là où vous n’en attendiez qu’un seul sont aussi un signal d’alerte. Si une affichette indique « payer uniquement dans l’app officielle ou à la borne », fiez‑vous à l’affichette, pas à l’autocollant.
Checklist : signaux d’alerte dans le lien
Le lien vous en dit davantage que l’autocollant. Vérifiez‑le avant de l’ouvrir, puis à nouveau avant de taper quoi que ce soit sur la page.
Checklist du lien
- Adresse IP brute. Une vraie entreprise utilise un nom de domaine, pas un numéro comme 203.0.113.7.
- http simple. L’adresse commence par http au lieu de https : la connexion n’est donc pas chiffrée.
- Caractères trompeurs. Des lettres d’un autre alphabet qui imitent un nom familier.
- Un @ dans l’adresse. Le navigateur ignore tout ce qui précède le @. Dans https://cityparking.example@pay-now.example/pay, le vrai site est pay-now.example.
- Un raccourcisseur de lien. Un lien court provenant d’un service de raccourcissement masque la destination finale.
- Une terminaison de domaine inhabituelle. Une extension qui ne correspond ni à l’opérateur ni au pays est une raison de regarder de plus près.
- Un téléchargement. La page veut vous faire installer un profil de configuration (.mobileconfig) ou un paquet d’app.
- Une demande de coordonnées de carte ou de mot de passe. Une vraie page de paiement demande aussi les coordonnées de carte, donc faites une pause ici et confirmez que vous êtes bien sur le site officiel de l’opérateur. En cas de doute, saisissez vous‑même l’adresse de l’opérateur ou utilisez son app officielle.
Que faire si vous avez déjà payé
Réagissez vite, dans cet ordre :
- Appelez votre banque ou l’émetteur de votre carte. Utilisez le numéro figurant sur votre carte ou dans votre app bancaire, jamais un numéro indiqué sur la fausse page. Demandez le blocage de la carte et la contestation du paiement.
- Changez tout mot de passe saisi, sur le vrai site et partout ailleurs où vous utilisez le même mot de passe.
- Supprimez tout ce que vous avez installé. Effacez un profil de configuration dans Réglages > Général > VPN et gestion de l’appareil, et supprimez toute app que la page vous a fait installer.
- Payez la vraie somme due. La fausse page n’a pas réglé votre stationnement ou votre recharge. Payez via l’app officielle ou à la borne pour éviter une amende.
- Signalez l’autocollant. Prenez une photo de l’autocollant et de son emplacement. Prévenez l’opérateur ou le restaurant pour qu’ils le retirent, et signalez la fraude à la police.
- Surveillez vos relevés dans les semaines qui suivent pour repérer des paiements que vous ne reconnaissez pas.
Comment vérifier le lien d’un tag avec TagForge
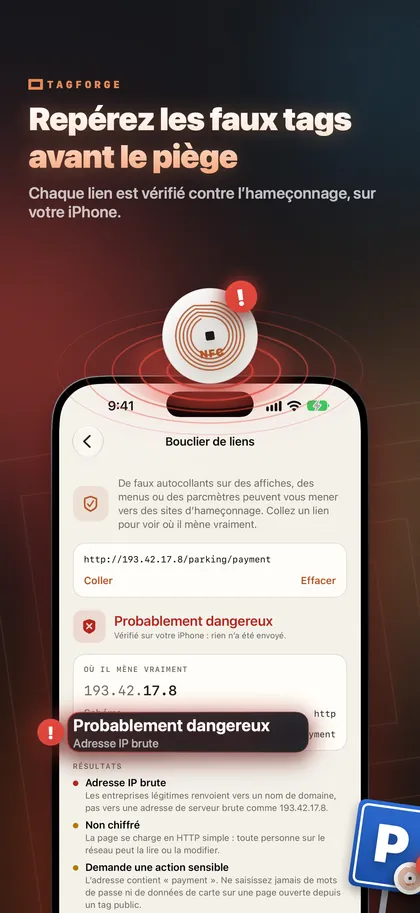
TagForge intègre le Bouclier de liens, qui analyse un lien avant de l’ouvrir pour y détecter les signaux techniques de la checklist : adresses IP brutes, http simple, caractères trompeurs, véritable hôte masqué derrière un @, raccourcisseurs de liens, terminaisons de domaine inhabituelles et téléchargements à risque. L’analyse se fait entièrement sur l’iPhone. Rien n’est envoyé nulle part, ce qui permet aussi de l’utiliser sans connexion internet.
Pour vérifier un tag :
- Ouvrez TagForge et touchez le bouton de lecture sur l’onglet Scanner.
- Placez le bord supérieur de votre iPhone contre le tag. La portée n’est que d’environ 1 à 4 cm.
- L’app décode tous les enregistrements présents sur le tag et affiche le lien complet. Rien ne s’ouvre encore.
- Touchez Ouvrir. Le Bouclier de liens affiche d’abord son résultat, avec chaque signal d’alerte détecté.
- S’il affiche des signaux d’alerte, n’allez pas plus loin. Payez plutôt via l’app officielle ou à la borne.
Pour vérifier un lien reçu par message, email ou trouvé sur un site web, copiez‑le, allez dans Outils → Bouclier de liens et collez‑le.
Connaissez les limites. Le Bouclier de liens lit le lien, pas la page derrière. Un nouveau site d’arnaque avec https et une terminaison de domaine normale peut passer tous les contrôles. Un résultat vierge signifie « aucun signal d’alerte détecté », pas « sûr pour y saisir votre numéro de carte ».
Si vous gérez une activité qui utilise des tags, protégez‑les pour qu’ils ne puissent pas être réécrits, et vérifiez régulièrement qu’aucun autocollant n’a été collé par‑dessus. Voici comment verrouiller ou protéger par mot de passe un tag NFC.
FAQ
Un tag NFC peut‑il pirater mon téléphone ?
Non. Lire un tag ne peut pas, à lui seul, installer quoi que ce soit ni extraire des données du téléphone. Un tag transmet un lien ou des données, et iOS vous demande confirmation avant de les ouvrir. Le risque vient de la page derrière le lien et de ce que vous y tapez.
Est‑il sûr de scanner des tags NFC en public ?
En général, oui, si vous traitez le lien avec prudence. Vérifiez l’adresse avant de l’ouvrir, et ne saisissez pas de coordonnées de carte ou de mot de passe sur une page atteinte via un autocollant public, sauf si vous êtes certain qu’il s’agit du site officiel.
Comment savoir si le QR code d’un horodateur est faux ?
Repérez un autocollant collé sur un autre code, des bords qui se décollent ou un style d’impression qui ne correspond pas à l’horodateur. Comparez l’adresse avec le site ou l’app officielle de l’opérateur. En cas de doute, payez à la borne ou dans l’app officielle.
Dois‑je désactiver le NFC sur mon iPhone pour rester en sécurité ?
Vous ne le pouvez pas, car l’iPhone n’a pas de commande pour activer/désactiver le NFC, et vous n’en avez pas besoin. La lecture en arrière‑plan affiche seulement une notification, et rien ne s’ouvre tant que vous ne la touchez pas.