
Фейкові NFC і QR-стікери: як не стати жертвою
Фейкові NFC і QR-стікери на паркоматах, зарядках і столах ведуть на фішингові сторінки. Дізнайтесь, у чому реальний ризик, які ознаки шахрайства та що робити, якщо ви вже заплатили.
Більшість шахрайств з NFC і QR-кодами — примітивні. Хтось наклеює підроблений NFC-стікер або надрукований QR-код поверх справжнього чи поруч із ним, а посилання веде на фейкову сторінку оплати. Сам ярлик не може «зламати» ваш iPhone. Небезпека — у номері картки чи паролі, які ви введете на цій сторінці. Тож головна звичка дуже проста: перевіряйте посилання, перш ніж платити.
Як працює підміна стікера
Схема складається з чотирьох кроків:
- Шахрай записує посилання на сторінку, яку контролює, на дешевий NFC-стікер або друкує його у вигляді QR-коду.
- Він наклеює стікер поверх справжнього ярлика чи коду або поруч із ним, часто додаючи напис на кшталт «Tap to pay» чи «Scan to pay here».
- Сторінка копіює вигляд справжнього оператора: логотип, кольори, іноді навіть ціни.
- Ви вводите дані картки. Тепер шахрай їх має, а паркування чи зарядка все одно не оплачені.
Деякі фейкові сторінки також просять ввести пароль або намагаються змусити вас встановити профіль конфігурації чи застосунок. Ніколи не встановлюйте нічого з сторінки, на яку ви потрапили через публічний стікер.
Міфи та реальність
Ось що насправді відбувається на iPhone.
- Міф: один дотик до ярлика може зламати телефон. Зчитування ярлика саме по собі не може нічого встановити чи отримати дані з iPhone. Ярлик лише передає посилання або дані, а iOS запитує дозволу, перш ніж їх відкрити.
- Міф: ярлик може списати гроші з мого телефону. Стікер не може «витягти» дані картки з iPhone. Гроші втрачаються, коли хтось власноруч вводить дані картки на фейковій сторінці.
- Міф: посилання з ярликів відкриваються самі. Завдяки фоновому зчитуванню (iPhone XS / XR і новіші) iPhone показує сповіщення, і нічого не відкривається, доки ви не натиснете на нього. У нашому посібнику NFC на iPhone пояснено, як працює фонове зчитування.
- Міф: треба вимкнути NFC. В iPhone немає перемикача увімкнення/вимкнення NFC — і він вам не потрібен. Ризик у посиланні, а не в радіо.
- Міф: QR-коди безпечніші за NFC, або навпаки. Обидва — лише спосіб доставити посилання, і підроблений стікер працює однаково для обох. Про інші відмінності читайте в статті NFC проти QR-кодів.
Де з’являються підроблені стікери
Шахраї обирають місця, де люди звикли платити швидко й не придивляються:
- Паркомати та платіжні термінали. Класика — стікер «pay by phone».
- Зарядні станції для електромобілів. Код, що обіцяє швидко запустити зарядку й оплатити.
- Столики в ресторанах. Фейкове меню або код «оплата за столиком», наклеєні поверх коду самого закладу.
- Плакати та флаєри. Знижки, квитки чи розіграші призів, які ведуть на сторінку оплати або входу в акаунт.
Перш ніж торкатися чи сканувати, подивіться на сам стікер. Будьте обережні, якщо він наклеєний поверх іншого коду чи ярлика, не збігається з розміткою таблички, має відклеєні краї або надрукований в іншому стилі чи кольорі, ніж решта апарата. Два коди там, де ви очікуєте один, — теж тривожний сигнал. Якщо на табличці написано «сплачуйте лише в офіційному застосунку або через апарат», довіряйте табличці, а не стікеру.
Чекліст: тривожні ознаки в посиланні
Посилання розповідає більше, ніж стікер. Перевіряйте його, перш ніж відкрити, і ще раз — перш ніж щось вводити на сторінці.
Чекліст посилання
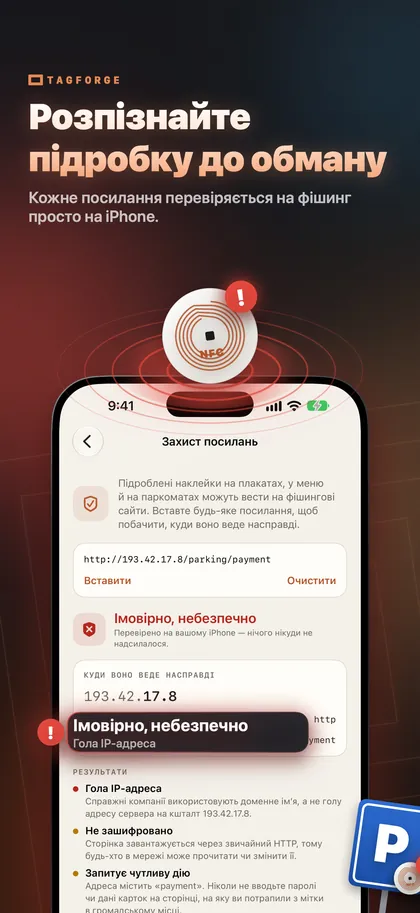
- Гола IP-адреса. Реальний бізнес використовує доменне ім’я, а не набір цифр на кшталт 203.0.113.7.
- Звичайний http. Адреса починається з http замість https, тож з’єднання не шифрується.
- Схожі символи. Літери з іншої абетки, які імітують знайому назву.
- Символ @ в адресі. Браузер ігнорує все до @. В адресі https://cityparking.example@pay-now.example/pay справжній сайт — pay-now.example.
- Скорочувач посилань. Коротке посилання зі сервісу скорочення приховує кінцеву адресу.
- Незвичне доменне завершення. Закінчення домену, що не пасує до оператора чи країни, — привід придивитися уважніше.
- Завантаження. Сторінка пропонує встановити профіль конфігурації (.mobileconfig) або пакет застосунка.
- Запит даних картки чи пароля. Справжня сторінка оплати теж запитує дані картки, тож на цьому етапі зупиніться й переконайтесь, що ви на офіційному сайті оператора. Якщо сумніваєтесь, наберіть адресу оператора вручну або скористайтесь його офіційним застосунком.
Що робити, якщо ви вже заплатили
Дійте швидко, у такому порядку:
- Зателефонуйте у свій банк чи емітент картки. Використовуйте номер на вашій картці або в банківському застосунку, ніколи — номер зі фейкової сторінки. Попросіть заблокувати картку й оскаржити платіж.
- Змініть будь-який пароль, який ви вводили — на справжньому сайті і всюди, де використовуєте той самий пароль.
- Видаліть усе, що ви встановили. Видаліть профіль конфігурації в Settings > General > VPN & Device Management і видаліть будь-який застосунок, який змусила встановити сторінка.
- Оплатіть реальний збір. Фейкова сторінка не оплатила ваше паркування чи зарядку. Сплатіть через офіційний застосунок або в апараті, щоб уникнути штрафу.
- Поскаржтеся на стікер. Зробіть фото стікера та його розташування. Повідомте оператора або заклад, щоб вони могли його прибрати, і зверніться до поліції щодо шахрайства.
- Стежте за виписками протягом наступних тижнів на предмет незрозумілих списань.
Як перевірити посилання ярлика в TagForge
TagForge має функцію «Захист посилань», яка перед відкриттям перевіряє посилання на технічні ознаки з чекліста: голі IP-адреси, звичайний http, схожі символи, справжній хост, захований перед @, скорочувачі посилань, незвичні доменні завершення та ризиковані завантаження. Перевірка повністю виконується на iPhone. Нічого нікуди не надсилається, тож вона працює навіть без підключення до інтернету.
Щоб перевірити ярлик:
- Відкрийте TagForge і натисніть кнопку сканування на вкладці Сканувати.
- Піднесіть верхній край iPhone до ярлика. Діапазон — приблизно 1–4 см (менше 1.5 дюйма).
- Застосунок декодує всі записи на ярлику та показує повне посилання. Поки що нічого не відкривається.
- Натисніть Open. Спочатку «Захист посилань» покаже результат перевірки з кожною знайденою ознакою ризику.
- Якщо у списку є попередження, не продовжуйте. Натомість платіть через офіційний застосунок або в апараті.
Щоб перевірити посилання з повідомлення, електронного листа чи вебсайту, скопіюйте його, перейдіть до Tools → Link Shield та вставте.
Пам’ятайте про обмеження. «Захист посилань» аналізує саме посилання, а не сторінку за ним. Новий шахрайський сайт із https і «нормальним» доменним завершенням може пройти всі перевірки. Чистий результат означає «ознак ризику не знайдено», а не «безпечно вводити номер картки».
Якщо ви використовуєте ярлики в бізнесі, захистіть їх від перезапису й регулярно перевіряйте, чи ніхто не наклеїв зверху стікери. Ось як заблокувати NFC-ярлик або захистити його паролем.
FAQ
Чи може NFC-ярлик зламати мій телефон?
Ні. Зчитування ярлика саме по собі не може нічого встановити чи отримати дані з телефону. Ярлик передає лише посилання або дані, а iOS запитує дозволу, перш ніж їх відкрити. Ризик — у сторінці за посиланням і в тому, що ви там вводите.
Чи безпечно сканувати NFC-ярлики в публічних місцях?
Зазвичай так, якщо обережно ставитися до посилання. Перевіряйте адресу, перш ніж її відкривати, і не вводьте дані картки чи пароль на сторінці, куди ви потрапили з публічного стікера, доки не будете певні, що це офіційний сайт.
Як зрозуміти, що QR-код на паркоматі підроблений?
Зверніть увагу, чи не наклеєний стікер поверх іншого коду, чи не відклеюються краї та чи збігається стиль друку з паркоматом. Порівняйте адресу з офіційним сайтом або застосунком оператора. Якщо сумніваєтесь, платіть через сам апарат або в офіційному застосунку.
Чи варто вимкнути NFC на iPhone заради безпеки?
Не можна, бо в iPhone немає перемикача NFC — і в цьому немає потреби. Фонове зчитування лише показує сповіщення, і нічого не відкривається, доки ви самі не натиснете.