
नकली NFC और QR स्टिकर: टैग ठगी पहचानें
पार्किंग मीटर, चार्जर और टेबल पर लगे नकली NFC और QR स्टिकर आपको फ़िशिंग पेज पर भेजते हैं। असली खतरा, चेतावनी संकेत और पैसे कटने पर क्या करें, जानें।
ज़्यादातर NFC और QR कोड स्कैम बहुत लो-टेक होते हैं। कोई व्यक्ति असली टैग या प्रिंटेड QR कोड के ऊपर या बगल में नकली NFC स्टिकर या प्रिंटेड QR कोड चिपका देता है, और वह लिंक आपको नकली पेमेंट पेज पर ले जाता है। टैग आपका iPhone हैक नहीं कर सकता। असली खतरा वह कार्ड नंबर या पासवर्ड है जो आप उस पेज पर टाइप करते हैं, इसलिए सबसे ज़रूरी आदत बहुत साधारण है: पेमेंट से पहले लिंक ज़रूर जांचें।
स्टिकर स्वैप कैसे काम करता है
स्कैम आम तौर पर इन चार क़दमों में होता है:
- स्कैमर कोई सस्ता NFC स्टिकर लेता है और उस पर अपने कंट्रोल वाले पेज का लिंक लिखता है, या उसी लिंक का QR कोड प्रिंट करता है।
- वह स्टिकर असली टैग या कोड के ऊपर, या ठीक उसके पास चिपका देता है — अक्सर “Tap to pay” या “Scan to pay here” जैसे बोर्ड के साथ।
- वह नकली पेज असली ऑपरेटर जैसा दिखता है: लोगो, रंग, कभी‑कभी दाम तक भी।
- आप अपने कार्ड की डिटेल भरते हैं। अब स्कैमर के पास वे डिटेल हैं, और आपका पार्किंग या चार्जिंग बिल अभी भी भरा नहीं गया है।
कुछ नकली पेज पासवर्ड भी मांगते हैं या आपको कोई कॉन्फ़िगरेशन प्रोफ़ाइल या ऐप इंस्टॉल कराने की कोशिश करते हैं। किसी भी पब्लिक स्टिकर से पहुंचे पेज से कभी कुछ इंस्टॉल न करें।
मिथक और सच्चाई
iPhone पर असल स्थिति यह है:
- मिथक: टैग टैप करते ही मेरा फोन हैक हो सकता है। टैग पढ़ने से अपने आप कुछ इंस्टॉल नहीं हो सकता और न ही फोन से डेटा लिया जा सकता है। टैग सिर्फ लिंक या डेटा देता है, और iOS उसे खोलने से पहले आपसे पूछता है।
- मिथक: टैग मेरे फोन से पैसे निकाल सकता है। कोई स्टिकर आपके iPhone से कार्ड की डिटेल नहीं खींच सकता। पैसा तब जाता है जब कोई व्यक्ति कार्ड की डिटेल नकली पेज पर खुद टाइप करता है।
- मिथक: टैग से आने वाले लिंक अपने आप खुल जाते हैं। बैकग्राउंड रीडिंग (iPhone XS / XR और बाद के मॉडल) में iPhone सिर्फ एक नोटिफ़िकेशन दिखाता है, और जब तक आप उसे टैप नहीं करते, कुछ नहीं खुलता। iPhone पर NFC वाली हमारी गाइड में बैकग्राउंड रीडिंग कैसे काम करती है, यह समझाया गया है।
- मिथक: मुझे NFC बंद कर देना चाहिए। iPhone में NFC के लिए कोई ऑन/ऑफ़ स्विच ही नहीं है, और उसकी ज़रूरत भी नहीं है। रिस्क रेडियो में नहीं, लिंक में है।
- मिथक: QR कोड NFC से ज़्यादा सुरक्षित हैं, या उल्टा। दोनों ही बस लिंक देने के तरीके हैं, और नकली स्टिकर दोनों पर समान तरह से काम करता है। बाक़ी फ़र्क के लिए देखें: NFC बनाम QR कोड।
नकली स्टिकर कहाँ मिलते हैं
स्कैमर्स ऐसे जगहें चुनते हैं जहाँ लोग जल्दी पेमेंट की उम्मीद करते हैं और ज़्यादा ध्यान से नहीं देखते:
- पार्किंग मीटर और पे स्टेशन। “Pay by phone” वाला स्टिकर इसका क्लासिक उदाहरण है।
- EV चार्जर। जल्दी चार्ज शुरू करने और पेमेंट करने का वादा करता कोई कोड।
- रेस्तरां की टेबलें। नकली मेनू या “pay at the table” वाला कोड जो रेस्तरां के अपने कोड पर चिपकाया गया हो।
- पोस्टर और फ़्लायर। डिस्काउंट, टिकट या प्राइज़ ड्रॉ का वादा, जो हकीकत में पेमेंट या लॉगिन पेज पर ले जाता है।
टैप या स्कैन करने से पहले स्टिकर को ध्यान से देखें। सावधान रहें अगर वह किसी और कोड या टैग के ऊपर लगा हो, बोर्ड के साथ सही लाइन‑अप न हो, किनारे से उखड़ रहा हो, या मशीन के बाक़ी हिस्से से अलग स्टाइल या रंग में छपा हो। जहाँ एक कोड की उम्मीद हो, वहाँ दो कोड दिखना भी चेतावनी है। अगर बोर्ड पर लिखा है “पेमेंट सिर्फ ऑफ़िशियल ऐप या मशीन पर ही करें”, तो बोर्ड की बात मानें, स्टिकर की नहीं।
चेकलिस्ट: लिंक में चेतावनी के संकेत
लिंक, स्टिकर से ज़्यादा बातें बताता है। उसे खोलने से पहले, और पेज पर कुछ टाइप करने से पहले, दोनों बार लिंक ज़रूर देखें।
लिंक चेकलिस्ट
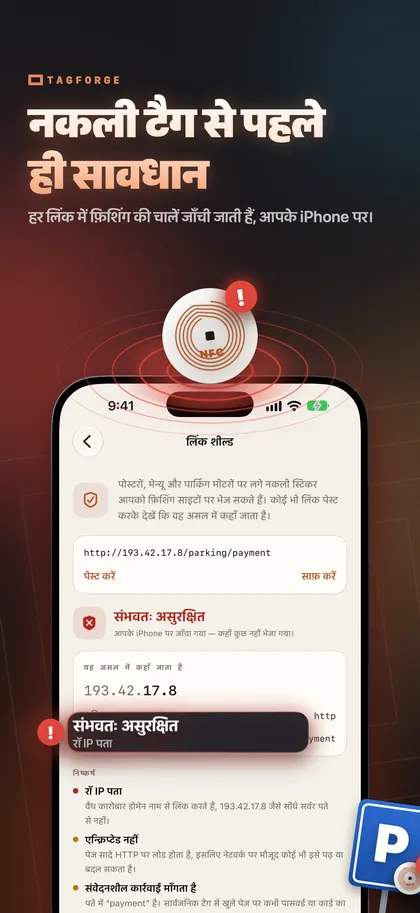
- रॉ IP पता। असली बिज़नेस डोमेन नाम का इस्तेमाल करते हैं, 203.0.113.7 जैसे नंबर का नहीं।
- साधारण http। एड्रेस https की जगह http से शुरू होता है, यानी कनेक्शन एन्क्रिप्टेड नहीं है।
- मिलते-जुलते अक्षर। किसी और लिपि के अक्षर जो किसी पहचाने‑पहचाने नाम जैसे दिखें।
- पते में @ का निशान। ब्राउज़र @ से पहले की सारी चीज़ें नज़रअंदाज़ कर देता है। https://cityparking.example@pay-now.example/pay में असली साइट pay-now.example है।
- लिंक शॉर्टनर। लिंक‑शॉर्टनिंग सर्विस से आया छोटा लिंक अंतिम गंतव्य छिपा देता है।
- अजीब डोमेन एंडिंग। ऐसा डोमेन एंडिंग जो ऑपरेटर या देश से मेल न खाए, तो और ध्यान से जांचें।
- कोई डाउनलोड। पेज आपसे कोई कॉन्फ़िगरेशन प्रोफ़ाइल (.mobileconfig) या ऐप पैकेज इंस्टॉल कराने की कोशिश करे।
- कार्ड डिटेल या पासवर्ड की मांग। असली पेमेंट पेज भी कार्ड डिटेल मांगते हैं, इसलिए यहीं रुक कर पहले यह पक्का करें कि आप ऑपरेटर की आधिकारिक साइट पर हैं। शक हो तो ऑपरेटर का एड्रेस खुद टाइप करें या उनकी ऑफ़िशियल ऐप इस्तेमाल करें।
अगर आप पहले ही पेमेंट कर चुके हैं तो क्या करें
जल्दी कार्रवाई करें, इस क्रम में:
- अपना बैंक या कार्ड जारीकर्ता को कॉल करें। नंबर कार्ड पर छपे या आपकी बैंकिंग ऐप में दिए नंबर से ही मिलाएँ, नकली पेज पर लिखे नंबर से कभी नहीं। उनसे कार्ड ब्लॉक करने और पेमेंट पर विवाद दर्ज करने को कहें।
- जो भी पासवर्ड आपने डाला हो, उसे बदलें, असली साइट पर और हर उस जगह जहाँ वही पासवर्ड चल रहा हो।
- जो कुछ भी इंस्टॉल किया हो, हटा दें। कॉन्फ़िगरेशन प्रोफ़ाइल हटाने के लिए Settings > General > VPN & Device Management में जाएँ, और वह ऐप डिलीट करें जो पेज ने आपको इंस्टॉल कराई हो।
- असली फ़ीस भरें। नकली पेज ने आपके पार्किंग या चार्जिंग की फ़ीस नहीं भरी। जुर्माने से बचने के लिए ऑफ़िशियल ऐप या मशीन के ज़रिए असली पेमेंट करें।
- स्टिकर की रिपोर्ट करें। स्टिकर और उसकी लोकेशन की फ़ोटो लें। ऑपरेटर या रेस्तरां को बताएं ताकि वे स्टिकर हटवा सकें, और इस धोखाधड़ी की रिपोर्ट पुलिस को करें।
- कुछ हफ़्तों तक अपने स्टेटमेंट पर नज़र रखें, कहीं कोई ऐसा पेमेंट तो नहीं जो आप पहचानते नहीं।
TagForge से टैग का लिंक कैसे जांचें
TagForge में लिंक शील्ड शामिल है, जो लिंक खोलने से पहले उसे चेकलिस्ट वाले तकनीकी संकेतों के लिए जांचता है: रॉ IP पते, साधारण http, मिलते-जुलते अक्षर, @ के पीछे छिपा असली होस्ट, लिंक शॉर्टनर, असामान्य डोमेन एंडिंग और रिस्की डाउनलोड। यह पूरा चेक सिर्फ iPhone पर ही चलता है। कुछ भी कहीं भेजा नहीं जाता, इसलिए यह इंटरनेट कनेक्शन के बिना भी काम करता है।
किसी टैग को जांचने के लिए:
- TagForge खोलें और Scan टैब पर स्कैन बटन टैप करें।
- iPhone की टॉप एज को टैग के बिलकुल पास रखें। रेंज लगभग 1–4 सेमी (1.5 इंच से कम) होती है।
- ऐप टैग के हर रिकॉर्ड को डिकोड करके आपको पूरा लिंक दिखाएगा। अभी कुछ नहीं खुलेगा।
- Open टैप करें। लिंक शील्ड पहले अपना नतीजा दिखाएगा, और जो‑जो चेतावनी संकेत मिले, वे सब लिस्ट करेगा।
- अगर कोई चेतावनी दिखाई दे, तो आगे न बढ़ें। पेमेंट ऑफ़िशियल ऐप या मशीन से ही करें।
किसी मैसेज, ईमेल या वेबसाइट से आए लिंक को जांचने के लिए उसे कॉपी करें, Tools → Link Shield में जाएं और लिंक पेस्ट करें।
सीमाएँ ज़रूर समझें। लिंक शील्ड लिंक को पढ़ता है, उसके पीछे वाले पेज को नहीं। अगर कोई नया स्कैम साइट https के साथ और सामान्य दिखने वाले डोमेन एंडिंग पर हो, तो वह हर चेक पार कर सकता है। साफ़ नतीजे का मतलब सिर्फ इतना है कि “कोई चेतावनी संकेत नहीं मिला” — यह नहीं कि “यहाँ कार्ड नंबर डालना सुरक्षित है”।
अगर आपका बिज़नेस टैग का इस्तेमाल करता है, तो उन्हें ऐसे प्रोटेक्ट करें कि कोई उन पर दोबारा लिख न सके, और ऊपर चिपके स्टिकरों के लिए उन्हें नियमित रूप से चेक करते रहें। यह जानने के लिए कि NFC टैग को कैसे लॉक या पासवर्ड‑प्रोटेक्ट करें, यहाँ देखें।
FAQ
क्या NFC टैग मेरा फोन हैक कर सकता है?
नहीं। टैग पढ़ने से अपने आप कुछ इंस्टॉल नहीं होता और न ही फोन से डेटा लिया जा सकता है। टैग सिर्फ लिंक या डेटा देता है, और iOS उसे खोलने से पहले आपसे पूछता है। रिस्क उस लिंक के पीछे वाले पेज में है, और उसमें आप क्या टाइप करते हैं, इसमें।
पब्लिक जगहों पर NFC टैग स्कैन करना सुरक्षित है?
अधिकतर मामलों में हां, अगर आप लिंक को सावधानी से हैंडल करें। एड्रेस खोलने से पहले जांचें, और किसी भी ऐसे पेज पर, जहाँ आप पब्लिक स्टिकर से पहुंचे हों, कार्ड डिटेल या पासवर्ड तब तक न डालें जब तक आपको पूरा भरोसा न हो कि यह ऑफ़िशियल साइट है।
मैं कैसे पहचानूँ कि पार्किंग मीटर का QR कोड नकली है?
देखें कि कहीं कोई स्टिकर किसी और कोड के ऊपर तो नहीं चिपका, किनारे से उखड़े हुए तो नहीं हैं, या प्रिंट स्टाइल मीटर से मेल नहीं खा रहा। एड्रेस को ऑपरेटर की ऑफ़िशियल वेबसाइट या ऐप से मिलाएँ। शक हो तो सीधे मशीन पर या ऑफ़िशियल ऐप से पेमेंट करें।
सुरक्षित रहने के लिए क्या मुझे iPhone पर NFC बंद कर देना चाहिए?
आप ऐसा कर ही नहीं सकते, क्योंकि iPhone में NFC के लिए कोई ऑन/ऑफ़ स्विच नहीं है — और इसकी ज़रूरत भी नहीं है। बैकग्राउंड रीडिंग सिर्फ नोटिफ़िकेशन दिखाती है, और जब तक आप उसे टैप नहीं करते, कुछ नहीं खुलता।