
Valse NFC- en QR-stickers: zo herken je tagfraude
Valse NFC- en QR-stickers op parkeermeters, laadpalen en tafels leiden naar phishingpagina’s. Zie het echte risico, de signalen en wat te doen na betaling.
De meeste NFC- en QR-fraudes zijn simpel. Iemand plakt een valse NFC-sticker of geprinte QR-code over of naast de echte, en de link gaat naar een nagemaakte betaalpagina. De tag kan je telefoon niet hacken. Het gevaar zit in het kaartnummer of wachtwoord dat je op die pagina invoert, dus de belangrijkste gewoonte is eenvoudig: controleer de link vóór je betaalt.
Hoe een stickerwissel werkt
De fraude heeft vier stappen:
- De oplichter zet een link naar een door hem beheerde pagina op een goedkope NFC-sticker, of zet die om in een QR-code.
- Hij plakt de sticker over de echte tag of code, of er direct naast, vaak met een bordje als “Tap om te betalen” of “Scan om hier te betalen”.
- De pagina neemt de huisstijl van de echte aanbieder over: het logo, de kleuren, soms zelfs de prijzen.
- Jij voert je kaartgegevens in. De oplichter heeft ze nu, en je parkeren of laden is nog steeds niet betaald.
Sommige valse pagina’s vragen ook om een wachtwoord of proberen je een configuratieprofiel of een app te laten installeren. Installeer nooit iets vanaf een pagina die je via een openbare sticker hebt geopend.
Mythen en feiten
Dit is wat op iPhone echt geldt.
- Mythe: een tag scannen kan mijn telefoon hacken. Een tag lezen kan op zichzelf niets installeren of gegevens van de telefoon halen. De tag geeft alleen een link of data door, en iOS vraagt toestemming voordat er iets wordt geopend.
- Mythe: een tag kan geld van mijn telefoon halen. Een sticker kan geen kaartgegevens uit je iPhone trekken. Geld raak je kwijt wanneer iemand kaartgegevens intoetst op een valse pagina.
- Mythe: links van tags openen vanzelf. Met achtergrondlezen (iPhone XS / XR en nieuwer) toont de iPhone een melding en gaat er niets open tot je daarop tikt. In onze gids over NFC op iPhone leggen we uit hoe achtergrondlezen werkt.
- Mythe: ik moet NFC uitzetten. Er bestaat geen aan/uit‑schakelaar voor NFC op iPhone, en je hebt die ook niet nodig. Het risico is de link, niet de radio.
- Mythe: QR-codes zijn veiliger dan NFC, of andersom. Beide zijn manieren om een link aan te leveren, en een valse sticker werkt voor beide precies hetzelfde. Zie NFC versus QR-codes voor de andere verschillen.
Waar valse stickers opduiken
Oplichters kiezen plekken waar mensen snel willen betalen en niet nauwkeurig kijken:
- Parkeermeters en betaalautomaten. Een sticker met “betaal met je telefoon” is een klassiek voorbeeld.
- Laadpalen. Een code die een snelle manier belooft om een laadsessie te starten en te betalen.
- Restauranttafels. Een valse menukaart of “betaal aan tafel”-code over de eigen code van het restaurant geplakt.
- Posters en flyers. Kortingen, tickets of winacties die naar een betaal- of inlogpagina leiden.
Kijk vóór je tapt of scant goed naar de sticker zelf. Wees alert als hij boven op een andere code of tag zit, niet netjes uitlijnt met het bordje, loslatende randen heeft of een andere printstijl of kleur gebruikt dan de rest van de automaat. Twee codes waar je er maar één verwacht is ook een waarschuwing. Als een bordje zegt “betaal alleen in de officiële app of bij de automaat”, volg het bordje en niet de sticker.
Checklist: waarschuwingen in de link
De link vertelt je meer dan de sticker. Controleer hem vóór je opent, en nog eens voordat je iets op de pagina invoert.
Link-checklist
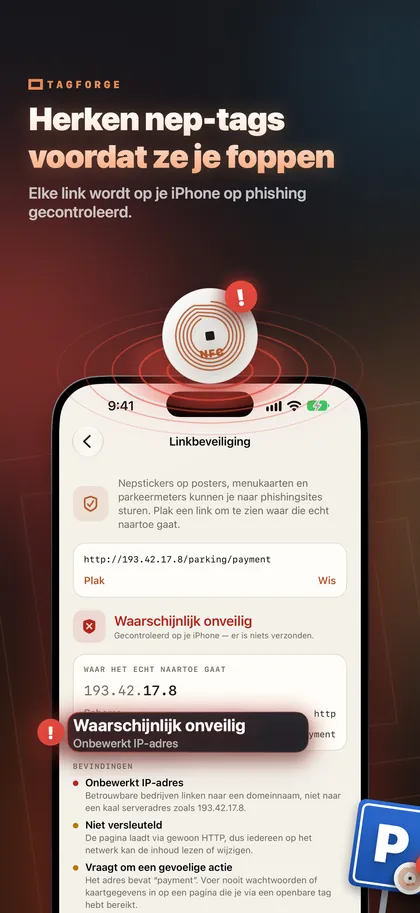
- Onbewerkt IP-adres. Een echte organisatie gebruikt een domeinnaam, geen nummer als 203.0.113.7.
- Gewone http. Het adres begint met http in plaats van https, dus de verbinding is niet versleuteld.
- Tekens die erop lijken. Letters uit een ander alfabet die een bekende naam nadoen.
- Een @ in het adres. De browser negeert alles vóór de @. In https://cityparking.example@pay-now.example/pay is de echte site pay-now.example.
- Een linkverkorter. Een korte link van een linkverkortingsdienst verbergt de uiteindelijke bestemming.
- Een ongebruikelijke domeinextensie. Een extensie die niet past bij de aanbieder of het land is een reden om extra goed te kijken.
- Een download. De pagina wil dat je een configuratieprofiel (.mobileconfig) of een app‑pakket installeert.
- Een verzoek om kaartgegevens of een wachtwoord. Een echte betaalpagina vraagt ook om kaartgegevens, dus stop hier en controleer of je echt op de officiële site van de aanbieder zit. Twijfel je, typ dan zelf het adres van de aanbieder in of gebruik hun officiële app.
Wat te doen als je al betaald hebt
Handel snel, in deze volgorde:
- Bel je bank of kaartuitgever. Gebruik het nummer op je pas of in je bankapp, nooit een nummer van de valse pagina. Vraag om de kaart te blokkeren en de betaling te betwisten.
- Wijzig elk wachtwoord dat je hebt ingevoerd, op de echte site en overal waar je hetzelfde wachtwoord gebruikt.
- Verwijder alles wat je hebt geïnstalleerd. Verwijder een configuratieprofiel via Instellingen > Algemeen > VPN en apparaatbeheer, en verwijder elke app die je via de pagina hebt geïnstalleerd.
- Betaal het echte bedrag. De valse pagina heeft je parkeren of laden niet betaald. Betaal via de officiële app of bij de automaat om een boete te voorkomen.
- Meld de sticker. Maak een foto van de sticker en de locatie. Meld het bij de aanbieder of het restaurant zodat zij hem kunnen verwijderen, en geef de fraude door aan de politie.
- Houd je afschriften in de gaten voor betalingen die je in de weken erna niet herkent.
Hoe je de link van een tag controleert met TagForge
TagForge bevat Linkbeveiliging, die een link controleert op de technische waarschuwingen uit de checklist voordat je hem opent: onbewerkte IP-adressen, gewone http, tekens die erop lijken, een echte host die achter een @ schuilgaat, linkverkorters, ongebruikelijke domeinextensies en risicovolle downloads. De controle draait volledig op de iPhone. Er wordt niets verzonden, dus het werkt ook zonder internetverbinding.
Een tag controleren:
- Open TagForge en tik op de scan-knop op het tabblad Scannen.
- Houd de bovenrand van je iPhone tegen de tag. Het bereik is maar ongeveer 1–4 cm (minder dan 1,5 inch).
- De app leest elk record op de tag uit en toont de volledige link. Er wordt nog niets geopend.
- Tik op Openen. Linkbeveiliging toont eerst het resultaat, met alle gevonden waarschuwingen.
- Als er waarschuwingen staan, ga dan niet verder. Betaal in plaats daarvan via de officiële app of bij de automaat.
Om een link uit een bericht, e-mail of website te controleren, kopieer je de link, ga je naar Tools → Linkbeveiliging en plak je hem daar.
Ken de grenzen. Linkbeveiliging leest de link, niet de pagina erachter. Een nieuwe fraudepagina met https en een normale domeinextensie kan door alle controles glippen. Een schoon resultaat betekent “geen waarschuwingen gevonden”, niet “veilig om je kaartnummer in te voeren”.
Als je een bedrijf hebt dat tags gebruikt, bescherm ze dan zodat niemand ze kan overschrijven, en controleer ze regelmatig op stickers die eroverheen geplakt zijn. Hier lees je hoe je een NFC-tag vergrendelt of met een wachtwoord beveiligt.
FAQ
Kan een NFC-tag mijn telefoon hacken?
Nee. Een tag lezen kan op zichzelf niets installeren of gegevens van de telefoon halen. Een tag geeft een link of data door, en iOS vraagt toestemming voordat er iets wordt geopend. Het risico zit in de pagina achter de link en wat jij daar invoert.
Is het veilig om NFC-tags in het openbaar te scannen?
Meestal wel, als je zorgvuldig met de link omgaat. Controleer het adres voordat je het opent, en voer geen kaartgegevens of wachtwoorden in op een pagina die je via een openbare sticker hebt bereikt, tenzij je zeker weet dat het de officiële site is.
Hoe zie ik of een QR-code op een parkeermeter nep is?
Let op een sticker die boven op een andere code zit, loslatende randen of een drukstijl die niet bij de meter past. Vergelijk het adres met de officiële website of app van de aanbieder. Twijfel je, betaal dan bij de automaat of in de officiële app.
Moet ik NFC op mijn iPhone uitzetten om veilig te blijven?
Dat kan niet, want iPhone heeft geen aan/uit‑schakelaar voor NFC, en je hebt die ook niet nodig. Achtergrondlezen toont alleen een melding, en er gaat niets open totdat je daarop tikt.