
Gefälschte NFC- und QR-Sticker erkennen
Gefälschte NFC- und QR-Sticker an Parkuhren, Ladesäulen und Tischen führen zu Phishing-Seiten. Erkennen Sie das Risiko, Warnzeichen und was nach einer Zahlung zu tun ist.
Die meisten Betrugsversuche mit NFC und QR-Codes sind simpel. Jemand klebt einen gefälschten NFC-Aufkleber oder einen gedruckten QR-Code über den echten oder direkt daneben, und der Link führt auf eine gefälschte Bezahlseite. Der Tag kann Ihr iPhone nicht hacken. Gefährlich sind die Kartennummer oder das Passwort, die Sie dort eingeben. Die wichtigste Gewohnheit ist deshalb schlicht: Prüfen Sie den Link, bevor Sie bezahlen.
Wie der Aufkleber-Trick abläuft
Der Betrug hat vier Schritte:
- Die Betrüger schreiben einen Link zu einer Seite, die sie kontrollieren, auf einen billigen NFC-Aufkleber oder drucken ihn als QR-Code aus.
- Sie kleben den Aufkleber über den echten Tag oder Code oder direkt daneben, oft mit einem Hinweis wie „Hier mit Handy zahlen“ oder „Zum Bezahlen scannen“.
- Die Seite kopiert das Aussehen des echten Betreibers: Logo, Farben, manchmal sogar die Preise.
- Sie geben Ihre Kartendaten ein. Die Betrüger haben sie nun – und Ihr Parken oder Laden ist immer noch nicht bezahlt.
Manche gefälschten Seiten fragen zusätzlich nach einem Passwort oder versuchen, Sie zur Installation eines Konfigurationsprofils oder einer App zu bringen. Installieren Sie niemals etwas von einer Seite, die Sie über einen öffentlichen Sticker geöffnet haben.
Mythen und Fakten
So funktioniert es tatsächlich auf dem iPhone.
- Mythos: Ein Tag kann mein iPhone hacken. Allein durch das Auslesen eines Tags wird nichts installiert und keine Daten vom iPhone geholt. Der Tag übergibt nur einen Link oder Daten, und iOS fragt, bevor etwas geöffnet wird.
- Mythos: Ein Tag kann Geld von meinem iPhone abbuchen. Ein Aufkleber kann keine Kartendaten aus Ihrem iPhone ziehen. Geld verlieren Sie erst, wenn jemand Kartendaten auf einer gefälschten Seite eintippt.
- Mythos: Links von Tags öffnen sich automatisch. Mit Hintergrundlesen (iPhone XS / XR und neuer) zeigt das iPhone eine Mitteilung an, und es wird nichts geöffnet, bis Sie darauf tippen. In unserem Leitfaden zu NFC auf dem iPhone erklären wir, wie Hintergrundlesen funktioniert.
- Mythos: Ich sollte NFC ausschalten. Es gibt auf dem iPhone keinen NFC-Ein/Aus-Schalter – und Sie brauchen auch keinen. Das Risiko ist der Link, nicht das Funkmodul.
- Mythos: QR-Codes sind sicherer als NFC – oder umgekehrt. Beides sind nur Transportwege für einen Link, und ein gefälschter Aufkleber funktioniert bei beiden gleich. Weitere Unterschiede finden Sie in NFC vs QR codes.
Wo gefälschte Sticker auftauchen
Betrüger suchen Orte, an denen Menschen schnell zahlen wollen und nicht genau hinschauen:
- Parkuhren und Kassenautomaten. Ein Sticker mit „Mit Handy zahlen“ ist ein typischer Fall.
- Ladesäulen. Ein Code, der einen schnellen Weg zum Starten und Bezahlen des Ladevorgangs verspricht.
- Restauranttische. Eine gefälschte Speisekarte oder ein „Am Tisch bezahlen“-Code über dem echten Code des Restaurants.
- Plakate und Flyer. Rabatte, Tickets oder Gewinnspiele, die in Wahrheit auf eine Bezahl- oder Login-Seite führen.
Schauen Sie sich den Sticker an, bevor Sie tippen oder scannen. Seien Sie vorsichtig, wenn er über einem anderen Code oder Tag klebt, nicht mit der Beschilderung übereinstimmt, an den Rändern abblättert oder einen anderen Druckstil oder eine andere Farbe als der Rest des Geräts hat. Zwei Codes, wo Sie nur einen erwarten, sind ebenfalls ein Warnsignal. Wenn ein Schild sagt „Nur in der offiziellen App oder am Automaten bezahlen“, halten Sie sich an das Schild, nicht an den Sticker.
Checkliste: Warnzeichen im Link
Der Link verrät mehr als der Sticker. Prüfen Sie ihn, bevor Sie ihn öffnen – und noch einmal, bevor Sie auf der Seite etwas eintippen.
Link-Checkliste
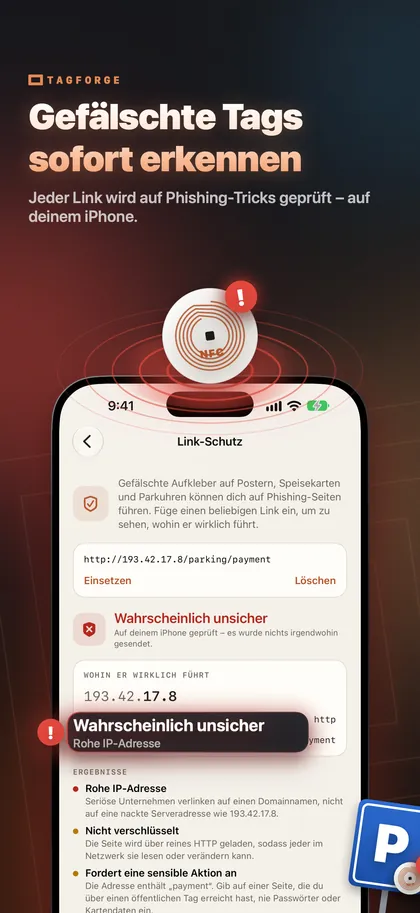
- Rohe IP-Adresse. Ein echtes Unternehmen nutzt einen Domainnamen, nicht nur eine Zahl wie 203.0.113.7.
- Reines http. Die Adresse beginnt mit http statt https, die Verbindung ist also nicht verschlüsselt.
- Ähnlich aussehende Zeichen. Buchstaben aus einem anderen Alphabet, die einen bekannten Namen nachahmen.
- Ein @ in der Adresse. Der Browser ignoriert alles vor dem @. In https://cityparking.example@pay-now.example/pay ist die echte Seite pay-now.example.
- Ein Linkverkürzer. Ein kurzer Link von einem Link-Shortening-Dienst verbirgt das eigentliche Ziel.
- Ungewöhnliche Domain-Endung. Eine Endung, die nicht zum Betreiber oder zum Land passt, ist ein Grund, genauer hinzusehen.
- Ein Download. Die Seite möchte, dass Sie ein Konfigurationsprofil (.mobileconfig) oder ein App-Paket installieren.
- Aufforderung zu Kartendaten oder Passwort. Eine echte Bezahlseite fragt auch nach Kartendaten – halten Sie hier inne und prüfen Sie, ob Sie wirklich auf der offiziellen Seite des Betreibers sind. Wenn Sie unsicher sind, tippen Sie die Adresse des Betreibers selbst ein oder nutzen Sie seine offizielle App.
Was tun, wenn Sie schon bezahlt haben
Handeln Sie zügig, in dieser Reihenfolge:
- Rufen Sie Ihre Bank oder den Kartenherausgeber an. Nutzen Sie die Nummer auf Ihrer Karte oder in Ihrer Banking-App, niemals eine Nummer von der gefälschten Seite. Bitten Sie darum, die Karte zu sperren und die Zahlung zu reklamieren.
- Ändern Sie jedes Passwort, das Sie eingegeben haben, auf der echten Seite und überall dort, wo Sie dasselbe Passwort verwenden.
- Entfernen Sie alles, was Sie installiert haben. Löschen Sie ein Konfigurationsprofil in Einstellungen > Allgemein > VPN & Geräteverwaltung und deinstallieren Sie jede App, zu deren Installation die Seite Sie gebracht hat.
- Bezahlen Sie die echte Gebühr. Die gefälschte Seite hat Ihr Parken oder Laden nicht beglichen. Zahlen Sie über die offizielle App oder am Automaten, um ein Knöllchen zu vermeiden.
- Melden Sie den Sticker. Fotografieren Sie den Sticker und den Ort. Informieren Sie den Betreiber oder das Restaurant, damit sie ihn entfernen, und melden Sie den Betrug der Polizei.
- Beobachten Sie Ihre Abrechnungen in den nächsten Wochen auf Buchungen, die Sie nicht erkennen.
Wie Sie den Link eines Tags mit TagForge prüfen
TagForge enthält den Link-Schutz, der einen Link vor dem Öffnen auf die technischen Warnzeichen aus der Checkliste prüft: Rohe IP-Adressen, reines http, ähnlich aussehende Zeichen, einen echten Host, der hinter einem @ versteckt ist, Linkverkürzer, ungewöhnliche Domain-Endungen und riskante Downloads. Die Prüfung läuft vollständig auf dem iPhone. Es wird nichts übertragen, daher funktioniert sie auch ohne Internetverbindung.
So prüfen Sie einen Tag:
- Öffnen Sie TagForge und tippen Sie auf dem Tab Scannen auf die Scannen-Schaltfläche.
- Halten Sie die Oberkante Ihres iPhone an den Tag. Die Reichweite beträgt nur etwa 1–4 cm.
- Die App dekodiert alle Einträge auf dem Tag und zeigt den vollständigen Link an. Es wird noch nichts geöffnet.
- Tippen Sie auf Öffnen. Der Link-Schutz zeigt zuerst sein Ergebnis mit allen gefundenen Warnzeichen.
- Wenn Warnzeichen aufgeführt sind, brechen Sie ab. Bezahlen Sie stattdessen über die offizielle App oder am Automaten.
Um einen Link aus einer Nachricht, einer E-Mail oder einer Website zu prüfen, kopieren Sie ihn, gehen Sie zu Tools → Link-Schutz und fügen Sie ihn ein.
Kennen Sie die Grenzen. Der Link-Schutz liest den Link, nicht die Seite dahinter. Eine neue Betrugsseite mit https und einer unauffälligen Domain-Endung kann jede Prüfung bestehen. Ein unauffälliges Ergebnis heißt „keine Warnzeichen gefunden“, nicht „sicher für Ihre Kartennummer“.
Wenn Sie ein Unternehmen mit Tags betreiben, sichern Sie diese so, dass niemand sie überschreiben kann, und kontrollieren Sie regelmäßig, ob jemand Sticker darüber geklebt hat. Hier erfahren Sie, wie Sie einen NFC-Tag sperren oder mit Passwort schützen.
FAQ
Kann ein NFC-Tag mein iPhone hacken?
Nein. Allein durch das Auslesen eines Tags wird nichts installiert und keine Daten vom iPhone geholt. Ein Tag übergibt nur einen Link oder Daten, und iOS fragt vor dem Öffnen. Das Risiko ist die Seite hinter dem Link und das, was Sie dort eingeben.
Ist es sicher, NFC-Tags in der Öffentlichkeit zu scannen?
In der Regel ja – wenn Sie mit dem Link vorsichtig umgehen. Prüfen Sie die Adresse, bevor Sie sie öffnen, und geben Sie keine Kartendaten oder Passwörter auf einer Seite ein, die Sie über einen öffentlichen Sticker erreicht haben, es sei denn, Sie sind sicher, dass es die offizielle Seite ist.
Woran erkenne ich, ob der QR-Code an einer Parkuhr gefälscht ist?
Achten Sie auf einen Sticker über einem anderen Code, abblätternde Ränder oder einen Druckstil, der nicht zur Parkuhr passt. Vergleichen Sie die Adresse mit der offiziellen Website oder App des Betreibers. Im Zweifel zahlen Sie direkt am Automaten oder in der offiziellen App.
Sollte ich NFC auf meinem iPhone ausschalten, um sicher zu sein?
Das geht nicht, weil das iPhone keinen NFC-Ein/Aus-Schalter hat – und Sie brauchen auch keinen. Beim Hintergrundlesen erscheint nur eine Mitteilung, und nichts öffnet sich, bis Sie darauf tippen.