
Sticker NFC și QR false: cum recunoști escrocheriile
Etichete NFC și QR false pe parcometre, încărcătoare și mese duc la pagini de phishing. Află riscul real, semnele de avertizare și ce faci dacă ai plătit deja.
Majoritatea escrocheriilor cu NFC și coduri QR sunt low-tech. Cineva lipește un tag NFC fals sau un cod QR tipărit peste cel real sau lângă el, iar linkul duce la o pagină falsă de plată. Tagul nu îți poate hackui telefonul. Pericolul este numărul de card sau parola pe care le tastezi pe acea pagină, așa că obiceiul cel mai important este simplu: verifică linkul înainte să plătești.
Cum funcționează schimbul de stickere
Escrocheria are patru pași:
- Escrocul scrie un link către o pagină pe care o controlează pe un sticker NFC ieftin sau îl tipărește ca un cod QR.
- Lipește stickerul peste tagul sau codul real sau chiar lângă el, de multe ori cu un afiș de tipul „Apropie pentru plată” sau „Scanează pentru a plăti aici”.
- Pagina copiază aspectul operatorului real: logo-ul, culorile, uneori chiar și tarifele.
- Tu introduci datele cardului. Escrocul le are acum, iar parcarea sau încărcarea ta tot nu sunt plătite.
Unele pagini false mai cer și o parolă sau încearcă să te convingă să instalezi un profil de configurare sau o aplicație. Nu instala niciodată nimic de pe o pagină la care ai ajuns printr-un sticker public.
Mituri și realitate
Iată ce este de fapt adevărat pe iPhone.
- Mit: un tag mă poate hackui dacă îl ating. Citirea unui tag nu poate instala nimic și nu poate lua date din telefon de una singură. Tagul doar transmite un link sau niște date, iar iOS te întreabă înainte să le deschidă.
- Mit: un tag îmi poate lua bani din telefon. Un sticker nu poate trage datele cardului din iPhone. Pierzi bani atunci când cineva introduce datele cardului pe o pagină falsă.
- Mit: linkurile de pe taguri se deschid singure. Cu citirea în fundal (iPhone XS / XR și modelele mai noi), iPhone afișează o notificare și nimic nu se deschide până nu atingi notificarea. Ghidul nostru despre NFC pe iPhone explică cum funcționează citirea în fundal.
- Mit: ar trebui să opresc NFC. Nu există un comutator NFC on/off pe iPhone și nici nu ai nevoie de unul. Riscul vine de la link, nu de la radio.
- Mit: codurile QR sunt mai sigure decât NFC sau invers. Ambele sunt doar moduri de a livra un link, iar un sticker fals funcționează la fel pentru ambele. Vezi și NFC vs coduri QR pentru celelalte diferențe.
Unde apar stickerele false
Escrocii aleg locuri în care oamenii se așteaptă să plătească rapid și nu se uită cu atenție:
- Parcometre și automate de plată. Un sticker pe care scrie „plătește cu telefonul” este un exemplu clasic.
- Stații de încărcare pentru mașini electrice. Un cod care promite o modalitate rapidă de a începe încărcarea și de a plăti.
- Mese de restaurant. Un meniu fals sau un cod „plătește la masă” lipit peste codul propriu al restaurantului.
- Postere și fluturași. Reduceri, bilete sau tombole care duc la o pagină de plată sau de autentificare.
Înainte să aproprii telefonul sau să scanezi, uită-te la stickerul în sine. Fii atent dacă este lipit peste alt cod sau tag, nu se aliniază cu semnul, are marginile dezlipite sau folosește un alt stil de tipărire sau altă culoare decât restul aparatului. Două coduri acolo unde te aștepți la unul singur sunt, de asemenea, un semn de avertizare. Dacă un afiș spune „plata doar în aplicația oficială sau la aparat”, crede afișul, nu stickerul.
Listă de verificare: semne de avertizare în link
Linkul îți spune mai multe decât stickerul. Verifică-l înainte să îl deschizi și apoi din nou înainte să tastezi ceva pe pagină.
Listă de verificare pentru link
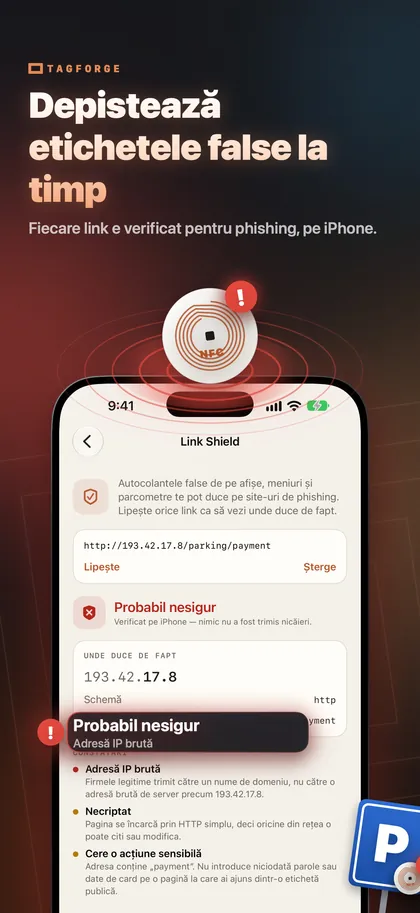
- Adresă IP brută. O firmă reală folosește un nume de domeniu, nu un număr de tipul 203.0.113.7.
- http simplu. Adresa începe cu http în loc de https, deci conexiunea nu este criptată.
- Caractere asemănătoare. Litere din alt alfabet care imită un nume cunoscut.
- Un @ în adresă. Browserul ignoră tot ce este înainte de @. În https://cityparking.example@pay-now.example/pay, site-ul real este pay-now.example.
- Un scurtor de linkuri. Un link scurt de la un serviciu de scurtare ascunde destinația finală.
- O terminație de domeniu neobișnuită. O terminare care nu se potrivește cu operatorul sau cu țara este un motiv să te uiți mai atent.
- Un download. Pagina vrea să instalezi un profil de configurare (.mobileconfig) sau un pachet de aplicație.
- O cerere de date de card sau parolă. O pagină reală de plată cere și ea datele cardului, așa că aici oprește-te și confirmă că ești pe site-ul oficial al operatorului. Dacă nu ești sigur, tastează singur adresa operatorului sau folosește aplicația lui oficială.
Ce faci dacă ai plătit deja
Acționează rapid, în această ordine:
- Sună la bancă sau la emitentul cardului. Folosește numărul de pe card sau din aplicația de banking, niciodată un număr de pe pagina falsă. Cere blocarea cardului și contestă plata.
- Schimbă orice parolă pe care ai introdus-o, pe site-ul real și oriunde mai folosești aceeași parolă.
- Elimină orice ai instalat. Șterge un profil de configurare din Configurări > General > VPN & Device Management și șterge orice aplicație pe care pagina te-a pus s-o instalezi.
- Plătește taxa reală. Pagina falsă nu a plătit parcarea sau încărcarea. Plătește prin aplicația oficială sau la aparat, ca să eviți o amendă.
- Raportează stickerul. Fă o poză cu stickerul și locația lui. Spune-i operatorului sau restaurantului ca să îl poată îndepărta și raportează frauda la poliție.
- Monitorizează-ți extrasele în următoarele săptămâni pentru plăți pe care nu le recunoști.
Cum verifici linkul unui tag cu TagForge
TagForge include Link Shield, care verifică un link înainte să îl deschizi pentru semnele tehnice de avertizare din lista de verificare: adrese IP brute, http simplu, caractere asemănătoare, un host real ascuns după un @, scurtori de linkuri, terminații neobișnuite de domeniu și downloaduri riscante. Verificarea rulează integral pe iPhone. Nimic nu este trimis nicăieri, deci funcționează și fără conexiune la internet.
Ca să verifici un tag:
- Deschide TagForge și atinge butonul de scanare din fila Scanează.
- Ține marginea de sus a iPhone-ului lipită de tag. Distanța este de doar aproximativ 1–4 cm (sub 1,5 in).
- Aplicația decodează toate înregistrările de pe tag și îți arată linkul complet. Nimic nu se deschide încă.
- Atinge Open. Link Shield îți arată mai întâi rezultatul, cu fiecare semn de avertizare găsit.
- Dacă apare vreo avertizare, nu continua. Plătește în aplicația oficială sau la aparat.
Ca să verifici un link dintr-un mesaj, un email sau un site, copiază-l, mergi la Tools → Link Shield și lipește-l acolo.
Cunoaște limitele. Link Shield citește linkul, nu pagina din spatele lui. Un site de scam nou, cu https și o terminație normală de domeniu, poate trece de toate verificările. Un rezultat curat înseamnă „nu au fost găsite semne de avertizare”, nu „este sigur să introduci numărul cardului”.
Dacă ai o afacere care folosește taguri, protejează-le astfel încât nimeni să nu le poată suprascrie și verifică-le regulat pentru stickere lipite peste ele. Iată cum poți bloca sau proteja cu parolă un tag NFC.
Întrebări frecvente
Poate un tag NFC să-mi hackuiască telefonul?
Nu. Citirea unui tag nu poate instala nimic și nu poate lua date din telefon de una singură. Un tag transmite un link sau niște date, iar iOS te întreabă înainte să le deschidă. Riscul este pagina din spatele linkului și ce tastezi acolo.
Este sigur să scanez taguri NFC în locuri publice?
De obicei da, dacă tratezi linkul cu atenție. Verifică adresa înainte să o deschizi și nu introduce date de card sau parole pe o pagină la care ai ajuns dintr-un sticker public decât dacă ești sigur că este site-ul oficial.
Cum îmi dau seama dacă un cod QR de pe parcometru este fals?
Caută un sticker lipit peste alt cod, margini dezlipite sau un stil de tipărire care nu se potrivește cu cel al parcometrului. Compară adresa cu site-ul sau aplicația oficială a operatorului. Când ai dubii, plătește la aparat sau în aplicația oficială.
Ar trebui să opresc NFC pe iPhone ca să fiu în siguranță?
Nu poți, pentru că iPhone nu are un comutator NFC on/off, și nici nu ai nevoie de unul. Citirea în fundal doar afișează o notificare, iar nimic nu se deschide până nu atingi notificarea.