
Falske NFC- og QR-klistremerker: Slik avslører du svindel
Falske NFC- og QR-klistremerker på automater, ladere og bord leder til phishing-sider. Se den reelle risikoen, faresignalene og hva du gjør hvis du har betalt.
De fleste NFC- og QR-svindler er lavteknologiske. Noen setter et falskt NFC-klistremerke eller en printet QR-kode over eller ved siden av den ekte, og lenken går til en falsk betalingsside. Selve taggen kan ikke hacke telefonen din. Faren er kortnummeret eller passordet du skriver inn på siden, så den viktigste vanen er enkel: sjekk lenken før du betaler.
How a sticker swap works
Svindelen har fire trinn:
- Svindleren legger inn en lenke til en side de kontrollerer på et billig NFC-klistremerke, eller skriver den ut som en QR-kode.
- De setter klistremerket over den ekte taggen eller koden, eller rett ved siden av, ofte med et skilt som «Tæpp for å betale» eller «Skann for å betale her».
- Siden kopierer utseendet til den ekte leverandøren: logo, farger og noen ganger til og med prisene.
- Du skriver inn kortopplysningene dine. Svindleren har dem nå, og parkeringen eller ladingen din er fortsatt ikke betalt.
Noen falske sider ber også om et passord eller prøver å få deg til å installere en konfigurasjonsprofil eller en app. Installer aldri noe fra en side du kom til via et offentlig klistremerke.
Myths and facts
Dette er det som faktisk stemmer på iPhone.
- Myte: å tæsje en tag kan hacke telefonen min. Å lese en tag kan ikke installere noe eller hente ut data fra telefonen av seg selv. Taggen gir bare fra seg en lenke eller data, og iOS spør før den åpner den.
- Myte: en tag kan trekke penger fra telefonen min. Et klistremerke kan ikke hente kortopplysninger ut av iPhone. Penger går tapt når noen skriver kortopplysninger inn på en falsk side.
- Myte: lenker fra tagger åpnes av seg selv. Med bakgrunnslesing (iPhone XS / XR og nyere) viser iPhone et varsel, og ingenting åpnes før du trykker på det. Guiden vår om NFC på iPhone forklarer hvordan bakgrunnslesing fungerer.
- Myte: jeg bør slå av NFC. Det finnes ingen NFC-av/på-bryter på iPhone, og du trenger ikke en. Risikoen ligger i lenken, ikke i radioen.
- Myte: QR-koder er tryggere enn NFC, eller omvendt. Begge er bare måter å levere en lenke på, og et falskt klistremerke fungerer likt for begge. Se NFC vs QR codes for de andre forskjellene.
Where fake stickers appear
Svindlere velger steder der folk forventer å betale raskt og ikke ser så nøye etter:
- Parkeringsautomater og betalingsstasjoner. Et klistremerke som tilbyr «betal med mobil» er et typisk eksempel.
- Ladestasjoner for elbil. En kode som lover en rask måte å starte lading og betale på.
- Restaurantbord. En falsk meny eller «betal ved bordet»-kode plassert over restaurantens egen kode.
- Plakater og flygeblad. Rabatter, billetter eller konkurranser som leder til en betalings- eller innloggingsside.
Før du tæpper eller skanner, se på selve klistremerket. Vær forsiktig hvis det ligger oppå en annen kode eller tag, ikke er i linje med skiltet, har oppflisede kanter eller bruker en annen trykkstil eller farge enn resten av automaten. To koder der du forventer én, er også et varsel. Hvis et skilt sier «betal kun i den offisielle appen eller på automaten», stol på skiltet, ikke klistremerket.
Checklist: warning signs in the link
Lenken forteller deg mer enn klistremerket. Sjekk den før du åpner den, og igjen før du skriver inn noe på siden.
Sjekkliste for lenker
- Rå IP-adresse. En ekte virksomhet bruker et domenenavn, ikke et nummer som 203.0.113.7.
- Ren http. Adressen starter med http i stedet for https, så forbindelsen er ikke kryptert.
- Tegn som ligner. Bokstaver fra et annet alfabet som etterligner et kjent navn.
- En @ i adressen. Nettleseren ignorerer alt før @. I https://cityparking.example@pay-now.example/pay er det ekte nettstedet pay-now.example.
- En lenkeforkorter. En kort lenke fra en lenkeforkortingstjeneste skjuler det endelige målet.
- Uvanlig domenesuffiks. En endelse som ikke passer til operatøren eller landet er en grunn til å se nærmere etter.
- Et nedlastingstilbud. Siden vil at du skal installere en konfigurasjonsprofil (.mobileconfig) eller en app-pakke.
- En forespørsel om kortopplysninger eller passord. En ekte betalingsside ber også om kortopplysninger, så stopp her og bekreft at du er på operatørens offisielle nettsted. Hvis du er usikker, skriv inn adressen til operatøren selv eller bruk den offisielle appen.
What to do if you already paid
Handle raskt, i denne rekkefølgen:
- Ring banken eller kortutstederen din. Bruk nummeret på kortet ditt eller i bankappen din, aldri et nummer fra den falske siden. Be dem sperre kortet og bestride betalingen.
- Bytt alle passord du skrev inn, både på det ekte nettstedet og andre steder du bruker samme passord.
- Fjern alt du installerte. Slett en konfigurasjonsprofil i Settings > General > VPN & Device Management, og slett alle apper siden fikk deg til å installere.
- Betal den ekte avgiften. Den falske siden betalte ikke for parkeringen eller ladingen din. Betal via den offisielle appen eller på automaten for å unngå bot.
- Rapporter klistremerket. Ta et bilde av klistremerket og plasseringen. Si fra til operatøren eller restauranten slik at de kan fjerne det, og meld fra om svindelen til politiet.
- Følg med på kontoutskriftene dine de neste ukene for betalinger du ikke kjenner igjen.
How to check a tag's link with TagForge
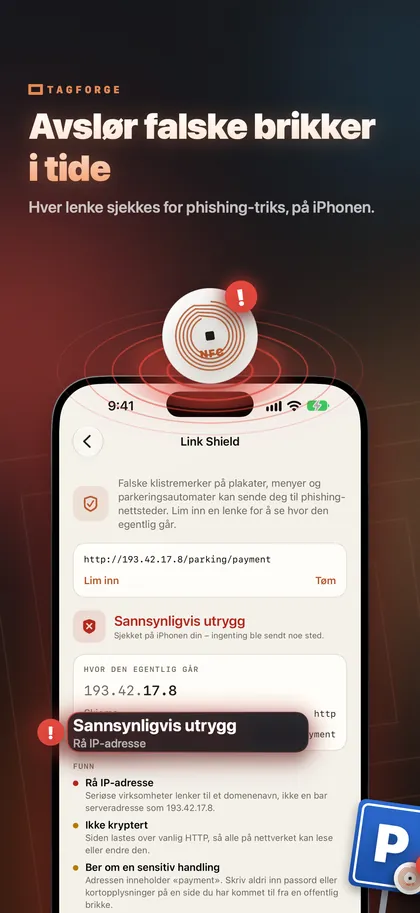
TagForge har Link Shield, som sjekker en lenke før du åpner den for de tekniske faresignalene i sjekklisten: rå IP-adresser, ren http, tegn som ligner, et ekte vertsdomeneskjult bak en @, lenkeforkortere, uvanlige domenesuffiks og risikable nedlastinger. Sjekken kjører kun på iPhone. Ingenting sendes noe sted, så den fungerer også uten internettilkobling.
Slik sjekker du en tag:
- Åpne TagForge og trykk på skanneknappen på fanen Skann.
- Hold øverste kant av iPhone mot taggen. Rekkevidden er bare rundt 1–4 cm (under 1,5 tomme).
- Appen dekoder alle poster på taggen og viser hele lenken. Ingenting åpnes ennå.
- Trykk Open. Link Shield viser først resultatet sitt, med hvert faresignal den fant.
- Hvis den lister opp faresignaler, ikke fortsett. Betal via den offisielle appen eller på automaten i stedet.
For å sjekke en lenke fra en melding, e-post eller et nettsted, kopier den, gå til Tools → Link Shield og lim den inn.
Vit hva som er begrensningene. Link Shield leser lenken, ikke siden bak. Et nytt svindelnettsted med https og et normalt domenesuffiks kan passere alle sjekkene. Et rent resultat betyr «ingen faresignaler funnet», ikke «trygt å skrive inn kortnummeret ditt».
Hvis du driver en virksomhet som bruker tagger, beskytt dem slik at ingen kan skrive over dem, og sjekk dem jevnlig for klistremerker oppå. Her er hvordan du kan låse eller passordbeskytte en NFC-tag.
FAQ
Can an NFC tag hack my phone?
Nei. Å lese en tag kan ikke installere noe eller hente data fra telefonen av seg selv. En tag overleverer en lenke eller data, og iOS spør før den åpner den. Risikoen er siden bak lenken og det du skriver der.
Is it safe to scan NFC tags in public?
Som regel ja, hvis du behandler lenken med omtanke. Sjekk adressen før du åpner den, og ikke skriv inn kortopplysninger eller passord på en side du kom til fra et offentlig klistremerke, med mindre du er sikker på at det er det offisielle nettstedet.
How can I tell if a parking meter QR code is fake?
Se etter et klistremerke oppå en annen kode, oppflisede kanter eller en trykkstil som ikke matcher automaten. Sammenlign adressen med operatørens offisielle nettsted eller app. Når du er i tvil, betal på automaten eller i den offisielle appen.
Should I turn off NFC on my iPhone to stay safe?
Det kan du ikke, fordi iPhone ikke har noen NFC-av/på-bryter, og du trenger det heller ikke. Bakgrunnslesing viser bare et varsel, og ingenting åpnes før du trykker på det.